NIS2 & Standards
NIS2-Registrierung in Österreich: Was bis 1. Jänner 2027 erledigt sein muss
§ 29 NISG 2026 verpflichtet wesentliche und wichtige Einrichtungen zur Registrierung bei der Cybersicherheitsbehörde bis 1. Jänner 2027. Welche sieben Angaben verlangt sind, wer sie im Unternehmen liefert, wie die Registrierung über das USP läuft, was bei Versäumnis droht und was danach kommt.
Sechs Wochen bleiben, ohne die Feiertage vier. Bis 1. Jänner 2027 müssen sich wesentliche und wichtige Einrichtungen beim Bundesamt für Cybersicherheit registrieren, der Cybersicherheitsbehörde nach dem NISG 2026. So verlangt es § 29. Formal ist das die einfachste NIS2-Pflicht: sieben Angaben, ein elektronisches Formular. In der Praxis setzt sie eine Entscheidung voraus, die in vielen Unternehmen noch niemand schriftlich getroffen hat — ob man wesentliche oder wichtige Einrichtung ist, und auf welcher Zahlenbasis.
Den Überblick über alle Pflichten seit dem Stichtag liefert der Beitrag zur Scharfschaltung des NISG 2026 am 1. Oktober. Hier geht es nur um die Registrierung, dafür in der Tiefe: wer sich registrieren muss, wer im Haus welche Angabe liefert, wie die Frist läuft und was danach kommt. Ist noch offen, ob dein Unternehmen überhaupt unter das Gesetz fällt, klär das zuerst — mit dem NIS2-Betroffenheits-Wegweiser in drei Schritten oder ausführlich im Beitrag zur NIS2-Betroffenheit in Österreich.
Bis wann muss sich ein Unternehmen in Österreich für NIS2 registrieren?
Bis 1. Jänner 2027. § 29 Abs. 3 NISG 2026 verlangt die Registrierung innerhalb von drei Monaten ab Inkrafttreten des Gesetzes am 1. Oktober 2026. Wer erst später zur wesentlichen oder wichtigen Einrichtung wird, registriert sich ehestmöglich, spätestens drei Monate ab Erfüllung der Voraussetzungen. Registriert wird elektronisch über die Anwendung „NIS2 Services“ im Unternehmensserviceportal (USP).
Die Rechnung dahinter: Das NISG 2026 trat nach § 51 Abs. 2 neun Monate nach der Kundmachung mit dem nächstfolgenden Monatsersten in Kraft, also am 1. Oktober 2026. Eine Monatsfrist endet nach § 32 Abs. 2 AVG an dem Tag, der durch seine Zahl dem Fristbeginn entspricht, hier also am 1. Jänner. Diesen Termin nennen auch Innenministerium und USP.
Das Bundesamt für Cybersicherheit selbst äußert sich uneinheitlich. Seine Registrierungsseite nennt „grundsätzlich bis 1. Jänner 2027, aufgrund § 33 Abs. 2 AVG bis spätestens 4. Jänner 2027“. Seine FAQ zur Registrierung nennen dagegen den 31. Dezember 2026. Für die Planung ist das bedeutungslos: Der 1. Jänner ist ein Feiertag, die Tage davor sind Urlaubszeit, und wer am letzten Tag einreicht, hat keinen Puffer für Rückfragen oder fehlende Berechtigungen. Plan die Einreichung bis Freitag, 18. Dezember. Damit bist du nach jeder der drei Lesarten rechtzeitig.
Wer erst nach dem 1. Oktober 2026 in den Anwendungsbereich wächst, hat drei Monate ab Erfüllung der Voraussetzungen. Typische Auslöser: Die Kennzahlen erreichen die Schwelle des mittleren Unternehmens nach § 25, oder ein neues Geschäftsfeld fällt in einen Sektor der Anlagen 1 oder 2.
Für die Größe gilt eine Zwei-Jahres-Regel. § 25 Abs. 1 verweist auf den Anhang der KMU-Empfehlung 2003/361/EG, und nach dessen Art. 4 Abs. 2 wechselt ein Unternehmen die Größenklasse erst, wenn es die Schwellenwerte in zwei aufeinanderfolgenden Geschäftsjahren über- oder unterschreitet. Maßgeblich sind die Zahlen des letzten Rechnungsabschlusses (Art. 4 Abs. 1). Ein einzelnes starkes Jahr reicht also noch nicht. Damit der Wechsel rechtzeitig auffällt, gehört die Schwellenprüfung in den Jahresabschluss, mit dem Vorjahreswert daneben.
Wer sich registrieren muss — drei Quellen-Ebenen, mehrere Sonderfälle
Die Registrierungspflicht ist auf drei Ebenen verankert:
- NIS2-Richtlinie (EU) 2022/2555, Art. 3 Abs. 3 und 4 → das Was und Warum. Die Mitgliedstaaten führen eine Liste der wesentlichen und wichtigen Einrichtungen und verlangen dafür Mindestangaben: Name, Kontaktdaten samt IP-Bereichen, Sektor, Mitgliedstaaten. Änderungen sind binnen zwei Wochen zu melden, eine nationale Selbstregistrierung ist ausdrücklich zulässig. Art. 27 ergänzt ein ENISA-Register für digitale Anbieter.
- NISG 2026 § 29 → die österreichische Umsetzung. Österreich führt beide Register in einer Registrierung mit sieben Angaben zusammen und verlangt zusätzlich die Selbsteinstufung als wesentliche oder wichtige Einrichtung.
- ISO/IEC 27001:2022 → die Verankerung im ISMS. Control A.5.31 verlangt, rechtliche Anforderungen zu identifizieren, zu dokumentieren und aktuell zu halten, A.5.5 den Kontakt zu relevanten Behörden. Das Inventar nach A.5.9 liefert die Basis für IP-Bereiche und Standorte.
Die NIS2-Durchführungsverordnung (EU) 2024/2690 regelt die Registrierung nicht. Sie wird erst bei den technischen Anforderungen an die Risikomanagementmaßnahmen relevant.
Registrierungspflichtig sind nach § 29 Abs. 1:
- Wesentliche und wichtige Einrichtungen nach § 24. Mittleres Unternehmen ist nach § 25 Abs. 3, wer mindestens 50 Mitarbeiter beschäftigt oder mehr als 10 Mio. EUR Umsatz und zugleich mehr als 10 Mio. EUR Bilanzsumme erreicht. Ab 250 Mitarbeitern oder mehr als 50 Mio. EUR Umsatz und 43 Mio. EUR Bilanzsumme gilt ein Unternehmen als groß; in den Sektoren der Anlage 1 wird es damit zur wesentlichen Einrichtung. Partner- und verbundene Unternehmen werden mitgerechnet, außer die eigenen Netz- und Informationssysteme sind organisatorisch, technisch und operativ unabhängig (§ 25 Abs. 4).
- Größenunabhängig erfasste Einrichtungen, etwa qualifizierte Vertrauensdiensteanbieter, DNS-Diensteanbieter und kritische Einrichtungen nach der CER-Richtlinie.
- Anbieter von Domänennamen-Registrierungsdiensten, auch wenn sie weder wesentlich noch wichtig sind.
Drei Sonderfälle verdienen einen zweiten Blick:
- Digitale Anbieter wie DNS-Dienste, Cloud, Rechenzentren, Managed Services, Managed Security Services oder Online-Marktplätze fallen nach § 28 Abs. 2 Z 2 nur dann unter das NISG 2026, wenn ihre Hauptniederlassung in Österreich liegt oder sie in keinem Mitgliedstaat einen Vertreter bestellt haben. Deren Angaben 1 bis 4 und 6 gehen über die zentrale Anlaufstelle an die ENISA (§ 29 Abs. 5).
- Sektorspezifische EU-Regeln. § 27 nimmt gleichwertig regulierte Einrichtungen nur von den §§ 32 und 34 aus. Die Registrierung nach § 29 bleibt bestehen.
- Unternehmensgruppen. Eine Gesamtregistrierung als Konzern ist laut den FAQ des Bundesamts für Cybersicherheit nicht vorgesehen, jede juristische Person registriert sich einzeln. Im USP kann aber eine berechtigte Person die Registrierungen für mehrere Einrichtungen vornehmen.
Eine behördliche Einstufung gibt es im Regelfall nicht, Bescheide sieht § 26 nur für Sonderfälle vor. Ob du wesentliche oder wichtige Einrichtung bist, gibst du mit Angabe 7 selbst an, und du registrierst dich laut Bundesamt eigenständig, ohne Aufforderung durch die Behörde. Damit ist die Registrierung die erste dokumentierte Rechtsposition deines Unternehmens unter NIS2.
Die sieben Pflichtangaben nach § 29 Abs. 2 — und wer sie im Haus liefert
§ 29 Abs. 2 verlangt die Angaben im elektronischen Weg, strukturiert und über einen sicheren Kommunikationskanal. Aufwendig ist die kurze Liste, weil die Angaben aus vier Bereichen des Unternehmens kommen.
| Z | Angabe | Liefert im Haus | Worauf achten |
|---|---|---|---|
| 1 | Name der Einrichtung | Geschäftsführung, Recht | Wortlaut laut Firmenbuch, je Gesellschaft |
| 2 | Anschrift, aktuelle Kontaktdaten, ggf. Vertreter nach § 28 Abs. 4 | Geschäftsführung, Informationssicherheit | Funktionsadressen statt Personendaten, Datenschutz einbinden |
| 3 | Sektor(en), Teilsektor(en) und Art(en) der Einrichtung nach Anlage 1 oder 2 | Geschäftsführung mit Rechtsberatung | Mehrfachnennung möglich, Begründung aus der Betroffenheitsprüfung |
| 4 | Mitgliedstaaten, in denen Dienste erbracht werden | Vertrieb | mit der Geschäftsführung abstimmen |
| 5 | gegebenenfalls IP-Adressbereiche | IT bzw. IT-Dienstleister | laut Bundesamt nur statische öffentliche Bereiche |
| 6 | Hauptniederlassung und sonstige Niederlassungen in der EU | Recht, Finanzen | alle Standorte und Zweigniederlassungen |
| 7 | Schwellenwerte nach § 25, Einstufung als wesentlich oder wichtig | Controlling liefert, Geschäftsführung entscheidet | Mitarbeiter, Umsatz, Bilanzsumme, verbundene Unternehmen |
Zwei Angaben verdienen besondere Sorgfalt. Angabe 7 ist eine Rechtsposition: § 45 Abs. 4 Z 1 sanktioniert die verspätete Registrierung und ebenso „wissentlich falsche oder unvollständige Angaben“. Eine Einstufung mit Zahlen und Begründung, schriftlich festgehalten und von der Geschäftsführung freigegeben, ist im Zweifel belastbar. Angabe 5 wird gern unterschätzt: Viele Mittelständler kennen ihre öffentlichen IP-Bereiche nur über den Provider.
Oft übersehen wird § 29 Abs. 6. Du brauchst eine Kontaktstelle für den Austausch von Cybersicherheitsinformationen mit der Behörde, bestehend aus mindestens einer Telefonnummer und einer E-Mail-Adresse. Über diesen Kanal kommen künftig Warnungen und Rückfragen herein. Ein Funktionspostfach mit Vertretungsregel trägt besser als die persönliche Adresse des IT-Leiters.
Registrierung im USP: Zugang, Rollen, Meldeweg
Das Gesetz gibt nur den Rahmen vor. Die praktische Umsetzung beschreibt das Innenministerium: Registriert wird seit 1. Oktober 2026 über die Anwendung „NIS2 Services“ im Unternehmensserviceportal (USP). Den direkten Einstieg in die Anwendung verlinkt die Registrierungsseite des Bundesamts für Cybersicherheit. Laut Informationsseite des BMI zum NISG 2026 brauchst du:
- einen Zugang zu Mein USP. Fehlt er, entsteht bei der USP-Registrierung des Unternehmens das erste Konto mit Administrationsrechten.
- das passende Verfahrensrecht: die Rolle „NIS Gesamt“ oder die Einzelrollen „NIS Registrierung“ und „NIS Meldung“.
- eine ID Austria für alle Personen, die im Verfahren handeln.
- eine Vertretungsregelung im USP, wenn Personen außerhalb der Organisation zugreifen sollen, etwa ein externer Berater.
Dieselbe Anwendung dient laut BMI auch der Meldung erheblicher Cybersicherheitsvorfälle. Wer die Rollen jetzt vergibt, richtet also gleich den Meldeweg mit ein: „NIS Meldung“ bekommen die Personen, die im Ernstfall die Frühwarnung absetzen. Die Meldestufen erklärt der Beitrag zur NIS2-Vorfallsmeldung in Österreich mit Frühwarnung, Vorfallsmeldung und Abschlussbericht.
Aus unseren Mandaten wissen wir: Das Formular ist schnell ausgefüllt. Zeit kosten fehlende Administratorrechte, fehlende ID Austria und fehlende Vollmachten.
Änderungen melden und was bei Versäumnis droht
Änderungen: zwei Wochen oder drei Monate
Änderungen sind nach § 29 Abs. 4 ehestmöglich nachzumelden: Angaben 1 bis 5 binnen zwei Wochen, Angaben 6 und 7 binnen drei Monaten ab dem Tag der Änderung.
Zwei Wochen sind kurz. Typische Auslöser: ein Providerwechsel mit neuen IP-Bereichen, eine neue Ansprechperson, eine Umfirmierung, ein neuer Exportmarkt. Keiner davon landet von selbst bei der Person, die die Registrierung betreut. Sie braucht daher eine verantwortliche Person und feste Auslöser in bestehenden Prozessen: Firmenbuch-Änderungen über die Rechtsabteilung, IP-Änderungen über das IT-Change-Management, Schwellenwerte über den Jahresabschluss. Im ISMS hängt das am Register der rechtlichen Anforderungen nach A.5.31.
Strafrahmen nach § 45 Abs. 4
Wer sich nicht fristgerecht registriert oder wissentlich falsche oder unvollständige Angaben übermittelt, begeht eine Verwaltungsübertretung nach § 45 Abs. 4 Z 1, für verspätet gemeldete Änderungen gilt Z 2. Der Strafrahmen: bis zu 50.000 EUR, im Wiederholungsfall bis zu 100.000 EUR. Verhängt wird die Strafe von der Bezirksverwaltungsbehörde auf Anzeige der Cybersicherheitsbehörde (§ 44 Abs. 1). Auch die Gesellschaft selbst kann bestraft werden, wenn eine Führungsperson den Verstoß begangen oder durch mangelnde Überwachung ermöglicht hat (§ 44 Abs. 3 und 4).
Das ist der niedrigere Strafrahmen in § 45. Für Pflichtverletzungen nach Abs. 1 geht es bei wesentlichen Einrichtungen bis 10 Mio. EUR oder 2 % des weltweiten Umsatzes, bei wichtigen bis 7 Mio. EUR oder 1,4 %, jeweils der höhere Betrag (siehe Sanktionsregime des NISG 2026). Existenzbedrohend ist eine versäumte Registrierung also kaum. Sie ist aber der Datensatz, an dem die Aufsicht ansetzt: Nach § 38 Abs. 1 Z 3 kann die Behörde von wesentlichen Einrichtungen Informationen zur Einhaltung von § 29 anfordern. Nach unserer Einschätzung fällt eine fehlende Registrierung spätestens beim ersten meldepflichtigen Vorfall auf, denn die Meldepflicht nach § 34 gilt seit 1. Oktober 2026 unabhängig von der Registrierung.
Was nach der Registrierung kommt
Die Registrierung ist das erste Glied der Fristenkette des NISG 2026:
- Meldepflicht nach § 34, seit 1. Oktober 2026: Frühwarnung binnen 24 Stunden und Vorfallsmeldung binnen 72 Stunden ab Kenntnis eines erheblichen Vorfalls, Abschlussbericht spätestens einen Monat nach der Vorfallsmeldung.
- Selbstdeklaration nach § 33 Abs. 1, bis 1. Oktober 2027: strukturierte Informationen zu den umgesetzten Risikomanagementmaßnahmen, insbesondere zu Netz- und Informationssystemen, Lieferkette und Ergebnissen der Risikoanalyse. Verspätung und wissentlich falsche Angaben sind eigene Tatbestände (§ 45 Abs. 4 Z 7 und 8). Lücken, die die Behörde ausschließlich aus der Selbstdeklaration kennt, fallen nach § 45 Abs. 1 Z 3 nicht unter die Strafbarkeit wegen Nichtumsetzung.
- Nachweis durch eine unabhängige Stelle nach § 33 Abs. 2, frühestens ab 1. Oktober 2028: Für die operative und organisatorische Umsetzung zählen auch einschlägige gültige Zertifikate. Wesentliche Einrichtungen müssen diesen Teil binnen zwei Monaten nach Aufforderung belegen.
Die Selbstdeklaration setzt eine dokumentierte Risikoanalyse voraus und dauert Monate. Nach unserer Erfahrung passt ein Projektstart im ersten Quartal 2027.
Vorbereitung in vier Wochen
Vom 20. November bis zum empfohlenen spätesten Einreichtermin am 18. Dezember bleiben genau vier Wochen. Diese Reihenfolge hat sich in der Praxis bewährt:
- Woche 1 — Einstufung festhalten. Sektor, Teilsektor und Art der Einrichtung nach Anlage 1 oder 2, dazu Mitarbeiterzahl, Umsatz und Bilanzsumme nach § 25 einschließlich verbundener Unternehmen. Ergebnis ist ein einseitiger Einstufungsvermerk, freigegeben von der Geschäftsführung. Fällt das Unternehmen nicht unter das Gesetz, wird genau das dokumentiert.
- Woche 1 — Gesellschaften bestimmen. In einer Gruppe klären, welche juristischen Personen sich registrieren.
- Woche 1 — USP-Zugang prüfen. Administration identifizieren, Rollen „NIS Registrierung“ und „NIS Meldung“ zuordnen, ID Austria sicherstellen, bei Bedarf Vollmacht für Externe einrichten.
- Woche 2 — Angaben einsammeln. Ein Datenblatt mit den sieben Angaben, je Angabe eine verantwortliche Person laut Tabelle.
- Woche 2 — Kontaktstelle einrichten. Funktionspostfach und Telefonnummer nach § 29 Abs. 6, mit Vertretung über die Feiertage.
- Woche 3 — einreichen und ablegen. Registrierung übermitteln, Nachweis der Übermittlung im Compliance-Ordner ablegen. Der 18. Dezember bleibt als Puffer für Rückfragen.
- Woche 4 — Änderungsprozess verankern. Verantwortliche Person benennen, Auslöser in Firmenbuch-, IT-Change- und Jahresabschluss-Prozess einhängen.
- Bis 18. Dezember — nächsten Meilenstein terminieren. Den Auftakt für die Selbstdeklaration im ersten Quartal 2027 fixieren.
Den Stand dieser Punkte prüfst du im Abschnitt Registrierung und Meldekette der NIS2-Geschäftsführer-Checkliste gegen.
Fazit für die Geschäftsführung
Die Registrierung ist die kleinste Pflicht des NISG 2026 und die erste mit Ablaufdatum. Der Aufwand steckt in der Entscheidung davor: Mit Angabe 7 legt sich das Unternehmen schriftlich fest, ob es wesentliche oder wichtige Einrichtung ist, und damit auf Aufsichtsregime und Strafrahmen. Sie gehört an den Tisch der Geschäftsführung, mit Zahlen aus dem Controlling und einer Begründung, die auch in zwei Jahren noch trägt.
Für die nächste Sitzung genügen drei Fragen: Ist die Einstufung dokumentiert und freigegeben? Sind USP-Zugang und Rollen vergeben? Wer hält die Angaben aktuell?
Willst du die Registrierung zum Anlass nehmen, den Weg bis zur Selbstdeklaration strukturiert aufzusetzen? Das NIS2-Strategiebriefing von Wermescher Advisory klärt in einem halben Tag Pflichten, Reifegrad und nächste Schritte. Für die laufende Umsetzung gibt es die NIS2-Beratung. Wie sich die Fristen des NISG 2026 in die übrigen Regelwerke einreihen, zeigt der Fristen-Radar auf der Seite Gesetze und Regulierung.
Mehr aus „NIS2 & Standards"
Sind Penetrationstests unter NIS2 verpflichtend? Die Lage in Österreich
Das NISG 2026 nennt Penetrationstests nicht ausdrücklich als Pflicht. Über die Wirksamkeitsbewertung nach § 32, den Nachweis nach § 33 und die NIS2-Durchführungsverordnung werden sie für viele Einrichtungen dennoch zum De-facto-Standard. Was die Geschäftsführung in Österreich wirklich schuldet.
Weiterlesen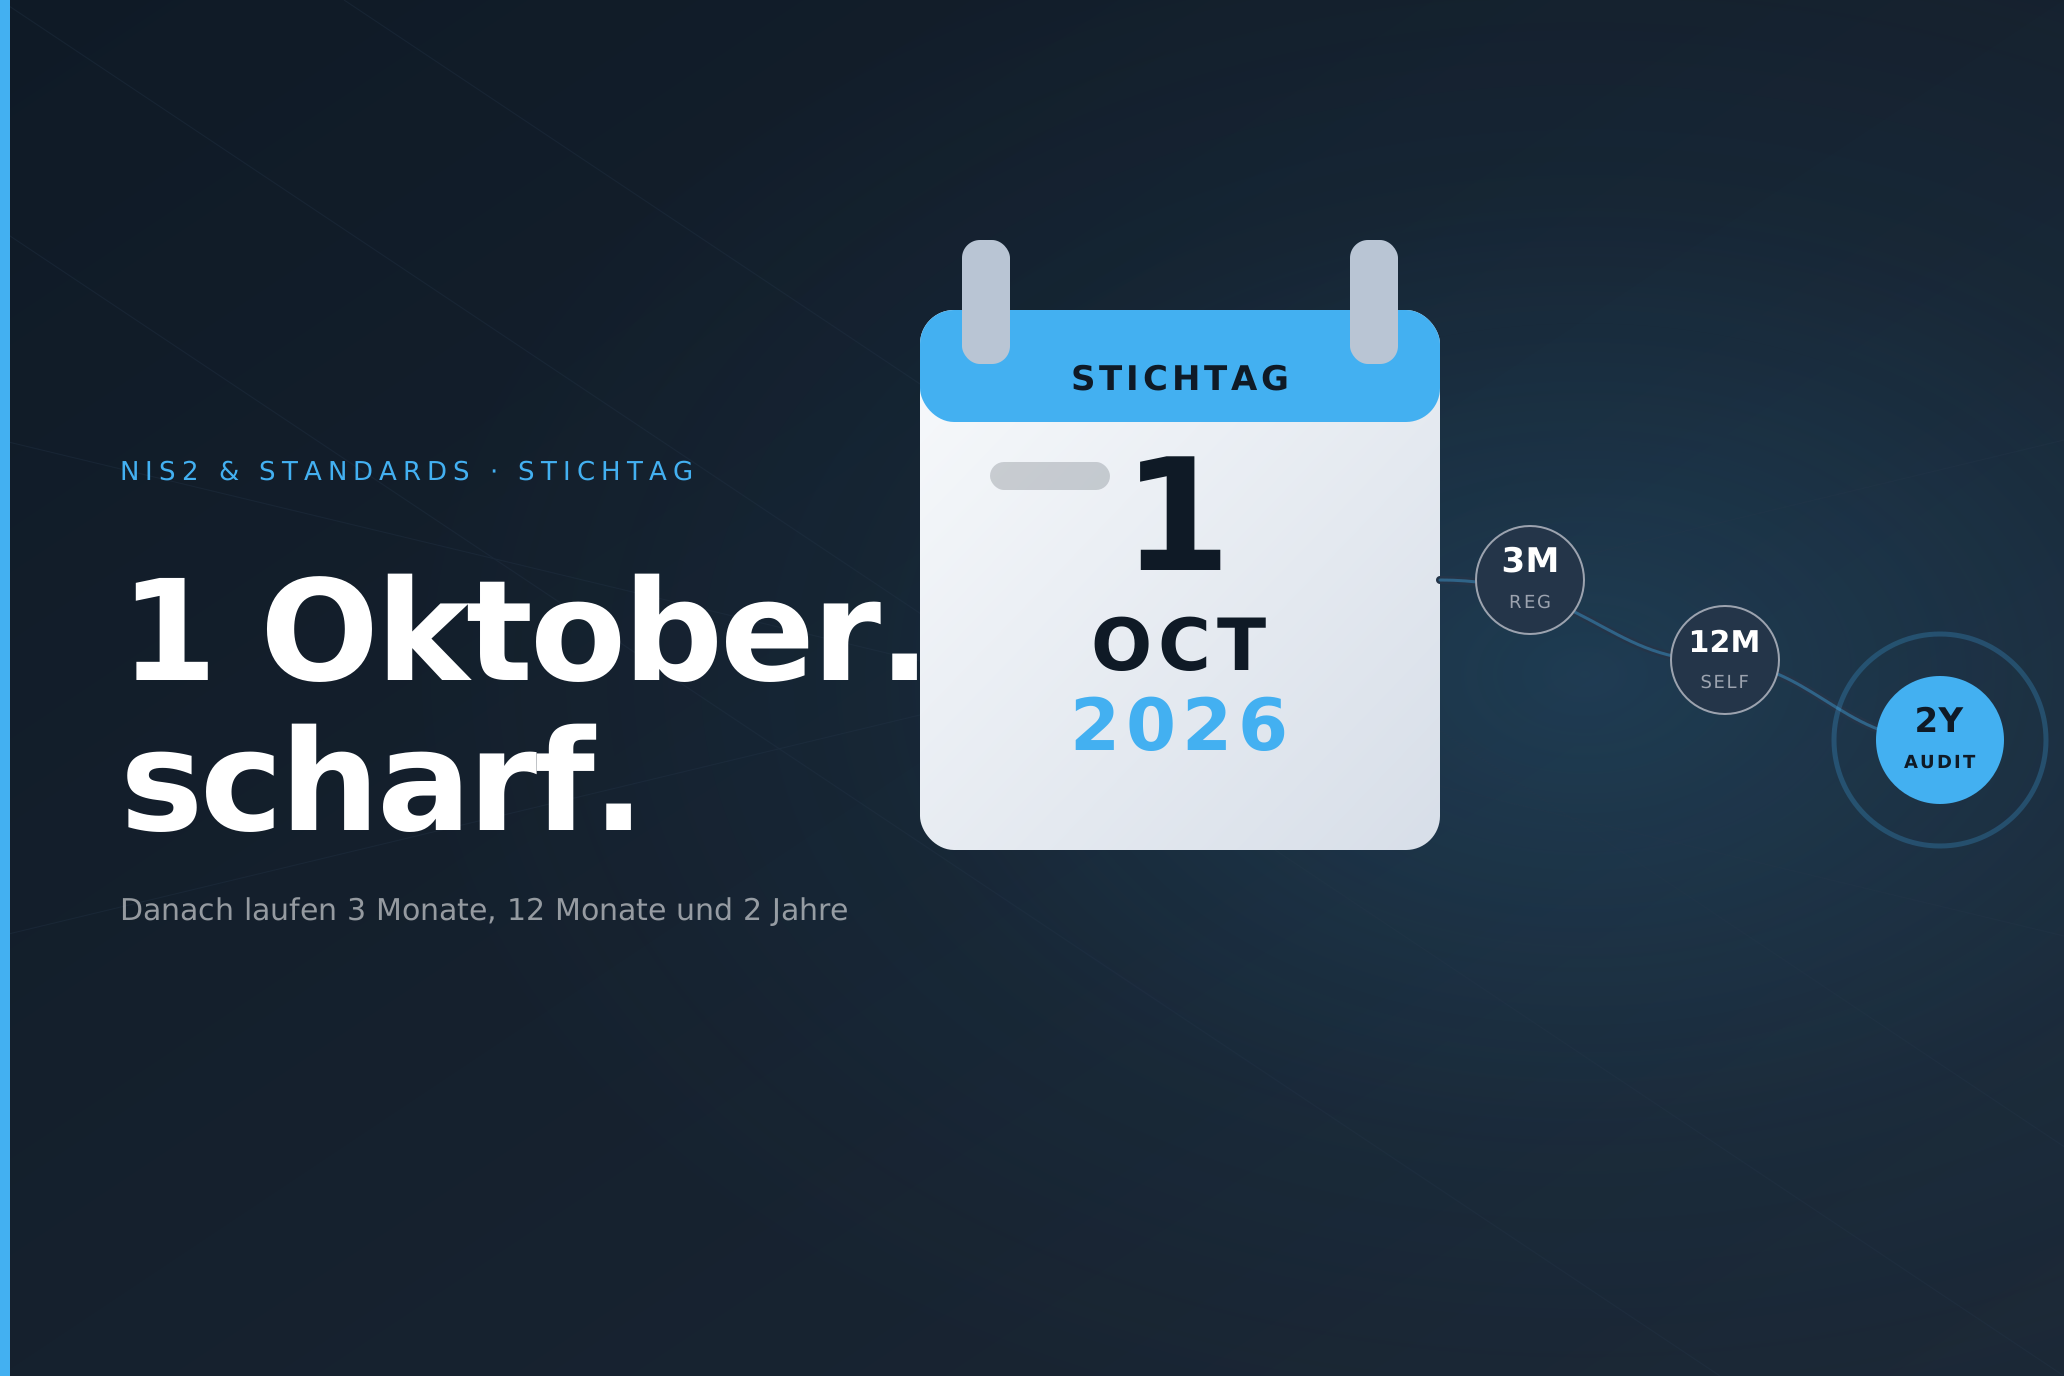
NIS2 wird am 1. Oktober scharfgestellt — was bis dahin fertig sein muss
Am 1. Oktober 2026 tritt das NISG 2026 in Österreich in Kraft. Registrierung nach Paragraph 29, Selbstdeklaration nach Paragraph 33, Schulungen der Leitungsorgane nach Paragraph 31, Risikomanagement-Maßnahmen nach Paragraph 32 — was wesentliche und wichtige Einrichtungen bis zum Stichtag erledigt haben sollten, und welche Aufsichts- und Durchsetzungsbefugnisse die Behörde ab diesem Tag aktiv nutzen darf.
Weiterlesen
ISMS-Implementierung in 12 Monaten — realistischer Zeitplan für Mittelständler
Vom Start ohne strukturiertes ISMS zur ISO-27001-Zertifizierungs-Reife in 12 Monaten — ein Monats-für-Monats-Plan für österreichische Mittelständler. Mit ISO 27001 Clauses 4 bis 10 als Gerüst, ISO 27005 als Risiko-Methodik und drei realistischen Verzögerungs-Punkten aus der Praxis.
WeiterlesenErstgespräch
Sicherheit braucht ein Gegenüber, kein Tool.
Im 30-Minuten-Erstgespräch klären wir, wo dein Unternehmen steht und welcher nächste Schritt sinnvoll ist.