NIS2 & Standards
NIS2 wird am 1. Oktober scharfgestellt — was bis dahin fertig sein muss
Am 1. Oktober 2026 tritt das NISG 2026 in Österreich in Kraft. Registrierung nach Paragraph 29, Selbstdeklaration nach Paragraph 33, Schulungen der Leitungsorgane nach Paragraph 31, Risikomanagement-Maßnahmen nach Paragraph 32 — was wesentliche und wichtige Einrichtungen bis zum Stichtag erledigt haben sollten, und welche Aufsichts- und Durchsetzungsbefugnisse die Behörde ab diesem Tag aktiv nutzen darf.
Sechs Tage. Am Donnerstag, 1. Oktober 2026, tritt das Netz- und Informationssystemsicherheitsgesetz 2026 in Österreich in Kraft. Was Monate lang als „kommende Pflicht” diskutiert wurde, ist ab diesem Tag scharf — mit konkreten Registrierungs-, Schulungs- und Risikomanagement-Pflichten und mit einer Cybersicherheitsbehörde, die ab dem ersten Tag aktiv prüfen, anordnen und durchsetzen darf.
Dieser Beitrag fasst zusammen, was bis zum Stichtag fertig sein muss, welche Fristen unmittelbar danach laufen, und welche Aufsichts-Hebel die Behörde ab dem 1.10.2026 in der Hand hat. Wer in den verbleibenden Tagen noch sortieren muss, findet hier die Checkliste; wer schon vorbereitet ist, findet die Aufsichtsperspektive auf die ersten zwei Jahre.
Die Timeline — wie wir zum 1. Oktober 2026 gekommen sind
Die NIS2-Geschichte ist eine Geschichte verzögerter Umsetzungen. Vier Stationen markieren den Weg:
- 27. Dezember 2022 — Veröffentlichung der NIS2-Richtlinie (EU) 2022/2555 im Amtsblatt der EU
- 16. Januar 2023 — Inkrafttreten der Richtlinie auf EU-Ebene
- 17. Oktober 2024 — Frist für die Umsetzung in nationales Recht. Österreich hat diese Frist um rund 14 Monate verfehlt.
- 23. Dezember 2025 — Veröffentlichung des NISG 2026 als BGBl. I Nr. 94/2025
- 1. Oktober 2026 — Inkrafttreten des NISG 2026 in Österreich
Die Verzögerung von 14 Monaten zwischen EU-Frist und nationalem Inkrafttreten ist nicht trivial. Sie hat dazu geführt, dass Unternehmen seit Oktober 2024 mit einer EU-Richtlinie, deren Umsetzungsfrist längst abgelaufen war, aber ohne nationales Umsetzungsgesetz operieren mussten — was in der Praxis Rechts-Unsicherheit erzeugt hat. Mit dem 1. Oktober 2026 ist diese Phase beendet.
Auf den 1.10.2026 folgt bereits der nächste Pflicht-Horizont: 1. Oktober 2028. Ab diesem Datum kann die Cybersicherheitsbehörde nach § 33 Abs. 2 NISG 2026 erstmals die unabhängige Drittprüfung der Risikomanagement-Maßnahmen-Umsetzung verlangen. Die ersten zwei Jahre nach Inkrafttreten sind damit eine Aufbau-Phase mit Selbstdeklaration; danach beginnt die Phase mit nachweispflichtiger externer Prüfung.
Paragraph 29 — Die Registrierungspflicht startet am 1.10.
§ 29 NISG 2026 verpflichtet wesentliche und wichtige Einrichtungen, sich bei der Cybersicherheitsbehörde zu registrieren. Die Registrierung erfolgt elektronisch über einen sicheren Kommunikationskanal und muss strukturiert die folgenden Angaben enthalten (§ 29 Abs. 2):
- Name der Einrichtung
- Anschrift und Kontaktdaten, gegebenenfalls inklusive eines benannten Vertreters
- Sektor, Teilsektor und Art der Einrichtung gemäß Anlage 1 oder 2 zum NISG 2026
- Mitgliedstaaten, in denen Dienste erbracht werden
- IP-Adressbereiche der Einrichtung, soweit zutreffend
- Anschrift der Hauptniederlassung und sonstiger Niederlassungen in der EU
- Informationen zu den Schwellenwerten gemäß § 25 und Einstufung als wesentliche oder wichtige Einrichtung
Die Frist: § 29 Abs. 3 verlangt die Registrierung innerhalb von drei Monaten ab Inkrafttreten — also bis spätestens 1. Januar 2027. Einrichtungen, die erst nach 1.10.2026 die Schwellenwerte erfüllen, registrieren sich innerhalb von drei Monaten nach Erreichen der Schwellen.
Änderungen sind nachzumelden: Angaben zu Name, Adresse, Sektor, Mitgliedstaaten und IP-Adressbereichen innerhalb von zwei Wochen; Angaben zur Hauptniederlassung und zur Schwellenwert-Klassifizierung innerhalb von drei Monaten ab dem Tag der Änderung (§ 29 Abs. 4).
Praktisch heißt das: Wer am 1.10.2026 unter die Pflicht fällt, hat 92 Tage Zeit für die formelle Registrierung. Das klingt großzügig, ist aber operativ knapp, sobald die Selbst-Klassifizierung als wesentliche oder wichtige Einrichtung intern noch nicht geklärt ist — diese Klärung sollte vor der Registrierung passieren, weil sie über die Schärfe der nachfolgenden Pflichten entscheidet.
Paragraph 33 — Die Selbstdeklaration der Risikomanagement-Maßnahmen
§ 33 Abs. 1 NISG 2026 verlangt von wesentlichen und wichtigen Einrichtungen, der Cybersicherheitsbehörde innerhalb von zwölf Monaten nach Eintritt der Registrierungspflicht strukturierte Informationen über die umgesetzten Risikomanagement-Maßnahmen gemäß § 32 zu übermitteln. Das ist die Selbstdeklaration — und sie ist der erste regulatorische Stresstest des nationalen Aufsichts-Regimes.
Inhaltlich verlangt die Selbstdeklaration insbesondere:
- Informationen zu den genutzten Netz- und Informationssystemen
- Informationen zur Sicherheit der Lieferketten
- Ergebnisse der durchgeführten Risikoanalyse
- Strukturierte Form nach Vorgaben der Cybersicherheitsbehörde
Die genaue Strukturierung wird die Cybersicherheitsbehörde durch begleitende Vorgaben definieren. Aus dem Wortlaut von § 33 Abs. 1 in Verbindung mit § 32 Abs. 4 ergibt sich aber bereits, dass die Selbstdeklaration die zehn Mindestbereiche der Risikomanagement-Maßnahmen abdecken muss — von Risikoanalyse und Vorfallsbewältigung über Lieferkettensicherheit bis zu Cyberhygiene und Multi-Faktor-Authentifizierung.
Die Frist-Frage ist subtiler, als sie scheint. „Eintritt der Registrierungspflicht” lässt sich auf zwei Arten lesen: als Inkrafttreten der Pflicht am 1.10.2026, oder als individueller Eintritt durch tatsächliche Registrierung (innerhalb der 3-Monats-Frist nach § 29 Abs. 3). Bis die Cybersicherheitsbehörde Verwaltungsanordnungen zur Auslegung publiziert, ist die konservative Lesart: Die 12-Monats-Frist beginnt mit dem Eintritt der Pflicht selbst — also rechnerisch bis spätestens 1. Oktober 2027 für Einrichtungen, die am 1.10.2026 unter die NIS2-Pflicht fallen.
Paragraph 31 — Cybersicherheitsschulungen, ab dem Stichtag nachweisbar
§ 31 NISG 2026 verpflichtet sowohl die Leitungsorgane als auch die Einrichtungen selbst zu Schulungs-Maßnahmen:
§ 31 Abs. 1: Die Leitungsorgane wesentlicher und wichtiger Einrichtungen haben die Einhaltung der Risikomanagement-Maßnahmen gemäß § 32 sicherzustellen und zu beaufsichtigen. Das ist die Governance-Aussage — die Verantwortung liegt nicht bei der IT, sondern bei der Geschäftsleitung selbst.
§ 31 Abs. 2: Die Leitungsorgane müssen an für diese spezifisch gestalteten Cybersicherheitsschulungen teilnehmen. Die Einrichtungen haben den Mitarbeitenden regelmäßig entsprechende Schulungen anzubieten, damit diese ausreichende Kenntnisse zur Erkennung und Bewertung von Risiken erwerben.
Die Pflicht gilt ab dem Stichtag — und § 45 Abs. 1 Z 1 und Z 2 NISG 2026 sanktioniert die Verletzung mit Geldstrafen bis 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes für wesentliche Einrichtungen (siehe Sanktionsregime-Artikel für die volle Strafpalette).
Praktisch heißt das: Wer am 1.10.2026 keine dokumentierte Cybersicherheitsschulung der Leitungsorgane und ein laufendes Mitarbeiter-Schulungs-Programm hat, verstößt gegen § 31 — und das wird die Cybersicherheitsbehörde in der ersten Selbstdeklarations-Welle prüfen können.
Ein wichtiger Punkt zur Schulungs-Pflicht: „spezifisch gestaltet” heißt nicht „beliebige Awareness-Tour”. Die Schulung muss inhaltlich auf die Rolle der Leitungsorgane zugeschnitten sein — Risiko-Bewertung, Investitions-Entscheidungen, Eskalations-Verantwortung, persönliche Haftung. Ein dreistündiger Workshop unter einem NIS2-Strategiebriefing deckt das pragmatisch ab und ist dokumentationsfähig.
Paragraph 32 — Risikomanagement-Maßnahmen müssen ab 1.10. greifen
§ 32 NISG 2026 ist die operative Pflicht-Norm der NIS2-Umsetzung. Wesentliche und wichtige Einrichtungen müssen ab dem Stichtag geeignete und verhältnismäßige Risikomanagement-Maßnahmen umsetzen, die zehn Mindestbereiche abdecken:
- Risikoanalyse und Sicherheits-Konzepte für Informationssysteme
- Bewältigung von Cybersicherheitsvorfällen
- Aufrechterhaltung des Betriebs (Backup-Management, Wiederherstellung, Krisenmanagement)
- Sicherheit der Lieferkette (siehe Drittparteienmanagement-Artikel für die Tiefe)
- Sicherheit bei Erwerb, Entwicklung und Wartung der Systeme, inklusive Schwachstellen-Management
- Konzepte zur Wirksamkeitsbewertung der Risikomanagement-Maßnahmen
- Cyberhygiene und Cybersicherheits-Schulungen
- Kryptografie und Verschlüsselung nach dem Stand der Technik
- Personalsicherheit, Zugriffskontrolle und Asset-Management
- Multi-Faktor- oder kontinuierliche Authentifizierung, gesicherte Kommunikations- und Notfallsysteme
Die Verantwortung für die Umsetzung liegt nach § 31 Abs. 1 ausdrücklich bei allen Leitungsorganen — nicht bei einem designierten „Cybersicherheits-Vorstand”. Geschäftsführer, Vorstandsmitglieder und vergleichbare Organe sind kollektiv für die Sicherstellung der Maßnahmen-Umsetzung verantwortlich. Im Konfliktfall mit anderen Bereichen der Geschäftsführung gibt es keine delegationsfähige Ausnahme.
Wie die Risikomanagement-Maßnahmen operativ aufgebaut werden, ist Gegenstand des ISMS-Implementierungs-Artikels — ein 12-Monats-Plan nach ISO 27001:2022 deckt die zehn NIS2-Mindestbereiche strukturell ab.
Paragraph 34 — Die Meldepflicht-Uhr beginnt zu ticken
Ab dem 1.10.2026 greift auch die dreistufige Meldepflicht nach § 34 NISG 2026: Frühwarnung innerhalb von 24 Stunden, Vorfallsmeldung innerhalb von 72 Stunden, Abschlussbericht spätestens einen Monat nach Vorfallsmeldung. Was als „erheblich” gilt und wer entscheidet, ist in einem eigenen Vorfallsmeldungs-Artikel detailliert behandelt.
Drei Punkte sind für den 1.10. besonders relevant:
- Der Incident-Response-Plan muss am Stichtag funktionsfähig sein. Improvisation kostet Frist.
- Der Meldekanal zum zuständigen CSIRT muss eingerichtet sein. Sichere Übermittlung, definierter Kontakt.
- Die interne Eskalations-Logik muss klar regeln, wer in welcher Zeit die Erheblichkeit-Entscheidung trifft.
Ein größerer Vorfall am 1.10.2026 oder kurz danach würde unmittelbar die volle Aufmerksamkeit der Cybersicherheitsbehörde nach sich ziehen — und wäre der erste reale Stresstest des österreichischen NIS2-Vollzugs.
Paragraph 38 — Was die Cybersicherheitsbehörde ab 1.10. darf
Ab dem Stichtag ist die Cybersicherheitsbehörde im Vollzugs-Modus. § 38 Abs. 1 NISG 2026 listet fünf Aufsichtsmaßnahmen, die gegenüber wesentlichen Einrichtungen ohne Vorfall-Anlass möglich sind:
- Kontrollen der Risikomanagement-Maßnahmen durch Einschau vor Ort oder remote — auch durch Begleitung von Prüfungen durch unabhängige Stellen, nach vorangehender Verständigung der Einrichtung
- Sicherheitsscans auf Grundlage objektiver, nichtdiskriminierender Risikobewertungs-Kriterien
- Anforderung von Informationen für die Bewertung der umgesetzten Risikomanagement-Maßnahmen — inklusive dokumentierter Cybersicherheits-Konzepte und der Registrierungs-Angaben nach § 29
- Anforderung des Zugangs zu Daten, Dokumenten und Informationen, die zur Erfüllung der Aufsichtsaufgaben erforderlich sind
- Ad-hoc-Prüfung einer wesentlichen Einrichtung — anlassbezogen wegen eines erheblichen Vorfalls, wegen eines Verstoßes gegen das NISG, oder zur Überprüfung der Selbstdeklaration nach § 33 Abs. 1
Für wichtige Einrichtungen gilt nach § 38 Abs. 2 ein reaktiveres Regime: Die Maßnahmen 1 bis 4 (alles außer Ad-hoc-Prüfung) sind möglich, wenn die Behörde durch Nachweise oder begründete Hinweise Kenntnis von einer mutmaßlichen Pflichtverletzung erlangt. Insbesondere die Selbstdeklaration nach § 33 Abs. 1 ist ein solcher Nachweis — wer in der Selbstdeklaration Lücken offenbart, holt sich die Aufsicht aktiv ins Haus. Ehrlichkeit wird dabei allerdings gesetzlich geschützt: Die Nicht-Umsetzung von Risikomanagement-Maßnahmen ist nach § 45 Abs. 1 Z 3 NISG 2026 ausdrücklich nicht strafbar, wenn sie der Behörde ausschließlich durch die Selbstdeklaration bekannt geworden ist. Wissentlich falsche Angaben in der Selbstdeklaration sind dagegen ein eigener Straftatbestand (§ 45 Abs. 4 Z 8).
§ 38 Abs. 3 schiebt eine Verhältnismäßigkeits-Klausel ein: Die Maßnahmen sind „in dem unbedingt erforderlichen Ausmaß sowie unter möglichster Schonung der Rechte der betroffenen Einrichtung und Dritter sowie des Betriebs” auszuüben. Diese Klausel ist ein juristischer Schutz vor unverhältnismäßig invasiver Aufsicht. Im Konfliktfall lässt sich darauf vor dem Bundesverwaltungsgericht berufen.
Paragraph 39 — Bei größeren Vorfällen wird die Behörde aktiv
Wenn ein erheblicher Cybersicherheitsvorfall passiert oder die Aufsicht Verstöße feststellt, greifen die Durchsetzungsmaßnahmen nach § 39 NISG 2026 — vom Aufforderungs-Bescheid über die Öffentlichmachung des Verstoßes bis zur vorübergehenden Untersagung von Leitungsaufgaben (§ 39 Abs. 4 Z 2) für wesentliche Einrichtungen. Die volle Sanktionspalette ist im NIS2-Sanktionsregime-Artikel detailliert.
Für die erste Phase nach 1.10.2026 ist die realistische Erwartung: Die Behörde wird zunächst eine Lernphase durchlaufen, in der sie sich mit dem Vollzug einspielt. Aggressive Sanktionen werden in den ersten sechs bis zwölf Monaten unwahrscheinlich sein. Aber bei einem Vorfall mit klarer Pflichtverletzung — etwa einem großen Cyber-Angriff bei einer Einrichtung ohne dokumentierte Risikoanalyse — ist die volle Hebelwirkung von Anfang an verfügbar.
Der politisch und medial wahrscheinlichste Auslöser für eine erste prominente Aufsichtsmaßnahme: ein Ransomware-Vorfall in einem Sektor mit hoher öffentlicher Sichtbarkeit (Gesundheitswesen, Energie, Trinkwasser) in den ersten Monaten nach Inkrafttreten.
Der nächste Meilenstein — 1. Oktober 2028
Die ersten zwei Jahre nach Inkrafttreten sind eine Aufbau-Phase mit Selbstdeklaration. § 33 Abs. 2 NISG 2026 regelt die zweite Phase: Wesentliche und wichtige Einrichtungen müssen innerhalb von zwei Jahren nach Aufforderung durch die Cybersicherheitsbehörde die technische, operative und organisatorische Umsetzung der Risikomanagement-Maßnahmen durch eine von einer unabhängigen Stelle prüfen lassen.
Die zentrale Frist: „Die erstmalige Aufforderung kann frühestens nach Ablauf von zwei Jahren ab Inkrafttreten dieses Bundesgesetzes erfolgen.” Das heißt: ab dem 1. Oktober 2028 kann die Cybersicherheitsbehörde erstmals die unabhängige Drittprüfung verlangen.
Bis dahin ist die Selbstdeklaration der primäre Compliance-Nachweis. Ab 1.10.2028 wird sie ergänzt durch externes Audit — entweder durch die wiederholte Aufforderung der Behörde, oder durch einschlägige gültige Zertifikate, die § 33 Abs. 2 ausdrücklich als alternative Nachweisform anerkennt. Eine ISO-27001-Zertifizierung, die bis 1.10.2028 vorliegt, deckt die organisatorische und operative Nachweis-Komponente substanziell ab — die ISMS-Implementierung in 12 Monaten ist damit auch eine Vorbereitung auf den 2028er Stichtag.
Wesentliche Einrichtungen haben übrigens ein verschärftes Regime: Sie müssen die operative und organisatorische Umsetzung bereits innerhalb von zwei Monaten nach Aufforderung nachweisen, nicht erst nach zwei Jahren. Die zwei Jahre gelten nur für die technische Umsetzung.
Fazit — Checkliste für die letzten Tage
Sechs Tage vor dem Stichtag ist die Zeit für strategische Diskussionen vorbei. Die letzten Tage sind operativ. Eine Mindest-Checkliste, ergänzt um die Fristen, die unmittelbar danach laufen:
Bis zum 1. Oktober 2026 fertig haben:
- Selbstklassifizierung als wesentliche oder wichtige Einrichtung — oder dokumentierte Nicht-Betroffenheit
- Cybersicherheitsschulung der Leitungsorgane durchgeführt und dokumentiert
- Mitarbeitenden-Schulungs-Programm aufgesetzt mit Termin-Plan
- Risikomanagement-Maßnahmen in den zehn Mindestbereichen des § 32 zumindest initial dokumentiert
- Incident-Response-Plan mit den drei Meldestufen 24h / 72h / ein Monat ab Vorfallsmeldung funktionsfähig
- Meldekanal zum zuständigen CSIRT eingerichtet, Vorab-Kontakt hergestellt
- Lieferanten-Inventar mit Tier-A-/B-/C-Klassifizierung, ggf. Vertrags-Updates angestoßen
Diese sieben Punkte gibt es als interaktive NIS2-Geschäftsführer-Checkliste mit 31 Einzelfragen, Live-Auswertung und Ergebnis-PDF — für den Durchgang in der letzten Geschäftsführungs-Sitzung vor dem Stichtag.
Unmittelbar nach dem 1. Oktober 2026:
- Bis 1. Januar 2027: Registrierung nach § 29 Abs. 3 NISG 2026 abschließen
- Bis 1. Oktober 2027 (konservative Lesart): Selbstdeklaration nach § 33 Abs. 1 NISG 2026 vorbereiten und übermitteln
- Bis 1. Oktober 2028: Bereitstellung der Strukturen für die unabhängige Drittprüfung — entweder durch ISO-27001-Zertifizierung oder durch andere prüfbare Belege
Wer am Stichtag mit dieser Liste durchgeht und dabei mehr als zwei Punkte als „offen” markiert, sollte sofort eine Beratungs-Initiative starten. Ein strukturiertes NIS2-Beratungs-Mandat oder ein punktueller Cyber Reality Check verschafft in der Regel innerhalb von zwei bis vier Wochen Klarheit über die kritischen Lücken — und damit eine realistische Grundlage für die Selbstdeklaration im kommenden Jahr.
NIS2 in Österreich ist scharf. Was am 1. Oktober 2026 fertig ist, entscheidet darüber, ob die nächsten zwei Jahre als kontrollierte Reife-Phase oder als Schadensbegrenzung verlaufen.
Mehr aus „NIS2 & Standards"
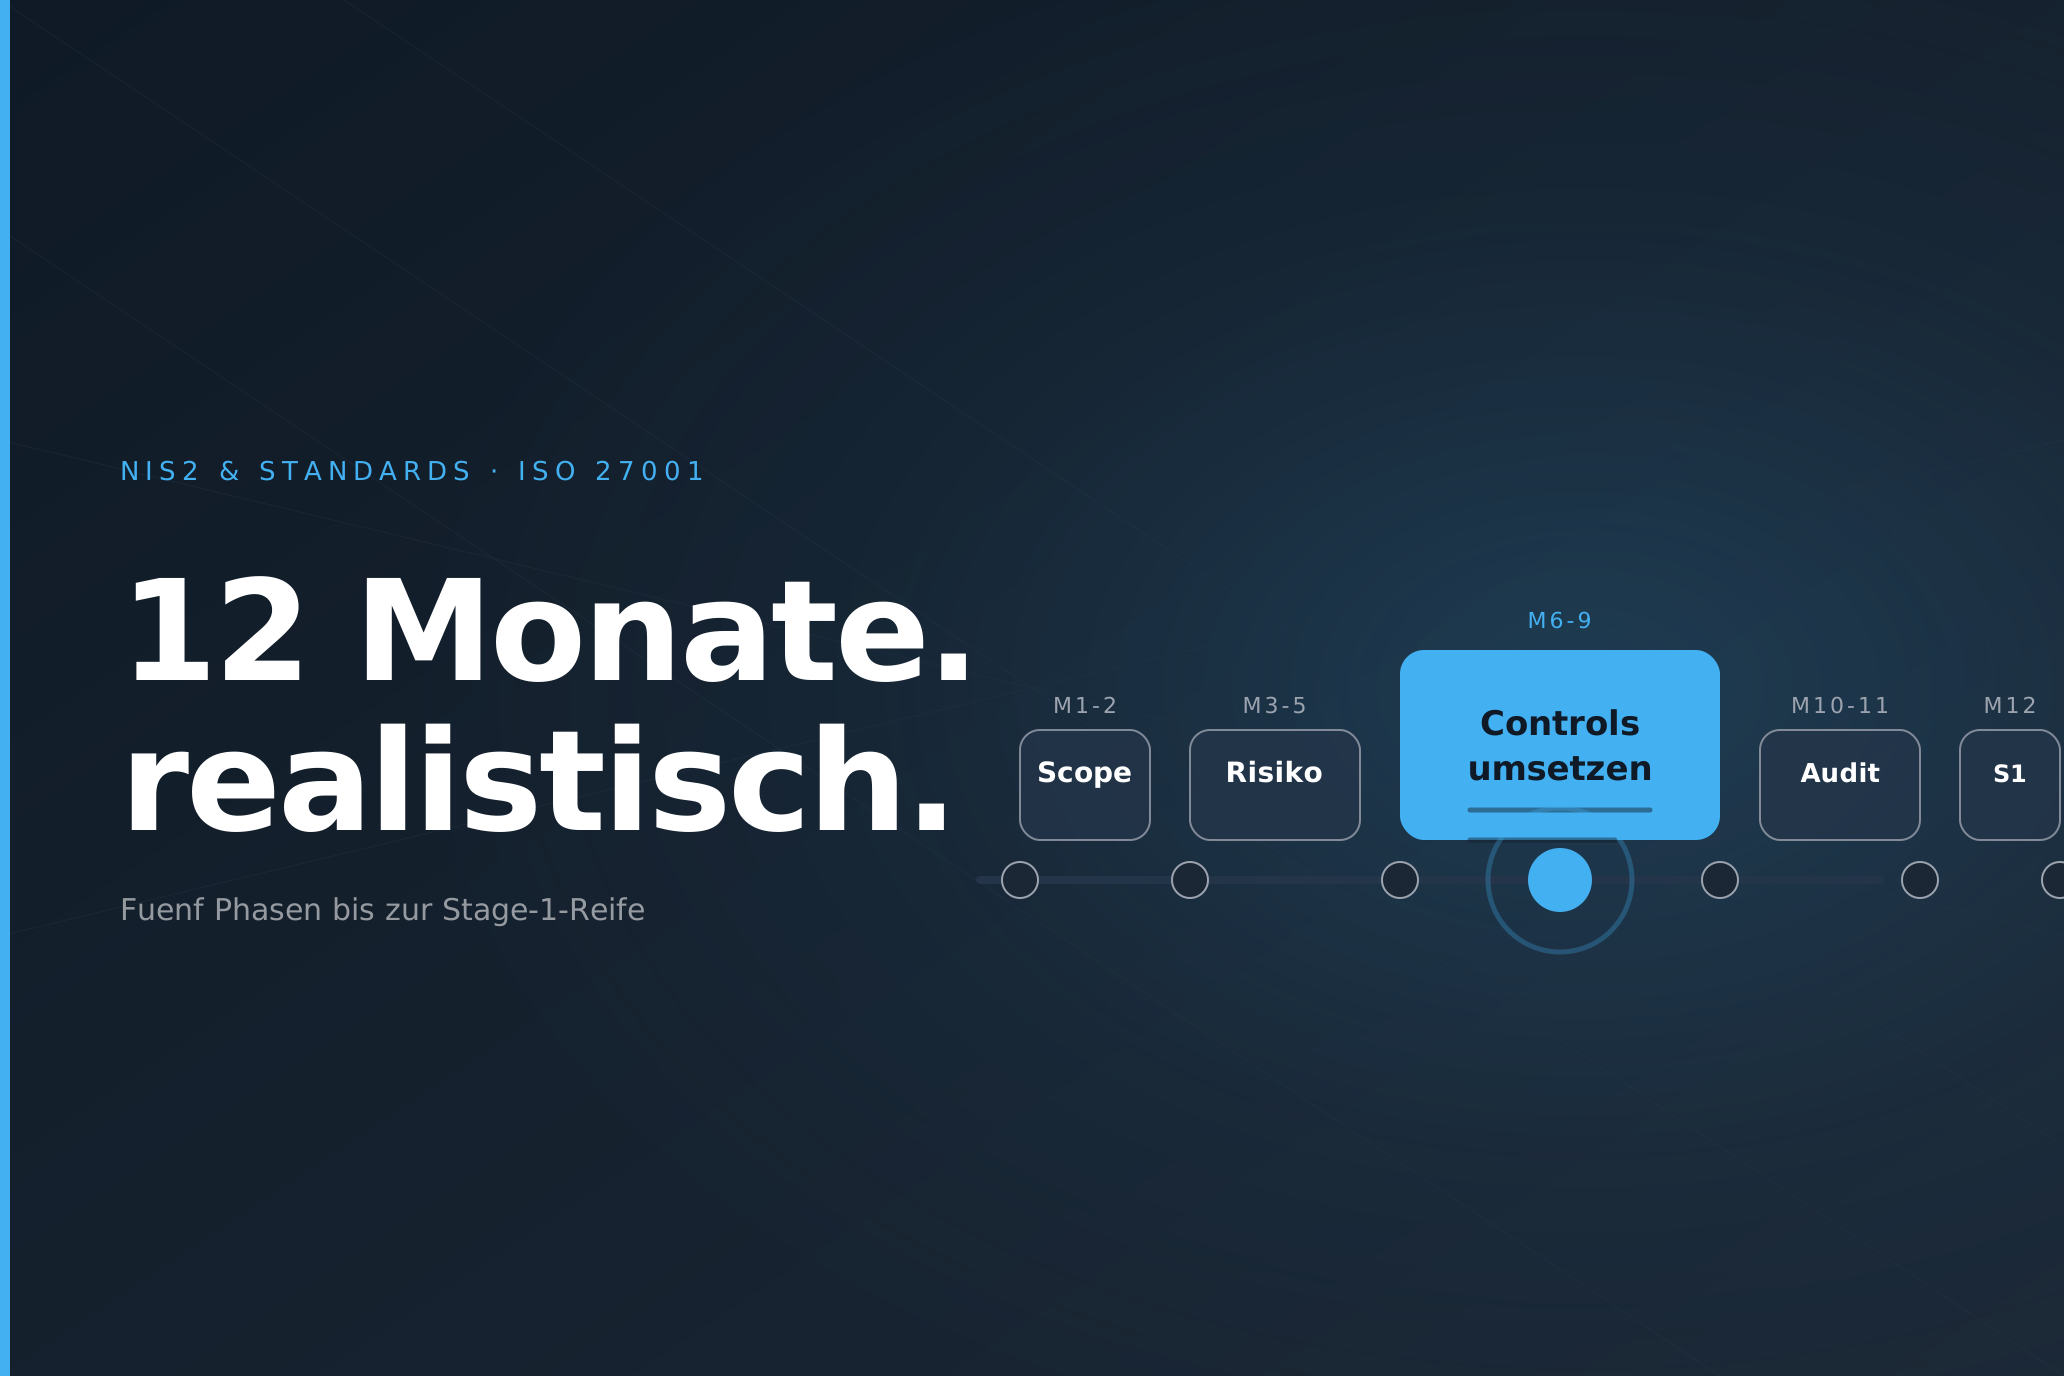
ISMS-Implementierung in 12 Monaten — realistischer Zeitplan für Mittelständler
Vom Start ohne strukturiertes ISMS zur ISO-27001-Zertifizierungs-Reife in 12 Monaten — ein Monats-für-Monats-Plan für österreichische Mittelständler. Mit ISO 27001 Clauses 4 bis 10 als Gerüst, ISO 27005 als Risiko-Methodik und drei realistischen Verzögerungs-Punkten aus der Praxis.
Weiterlesen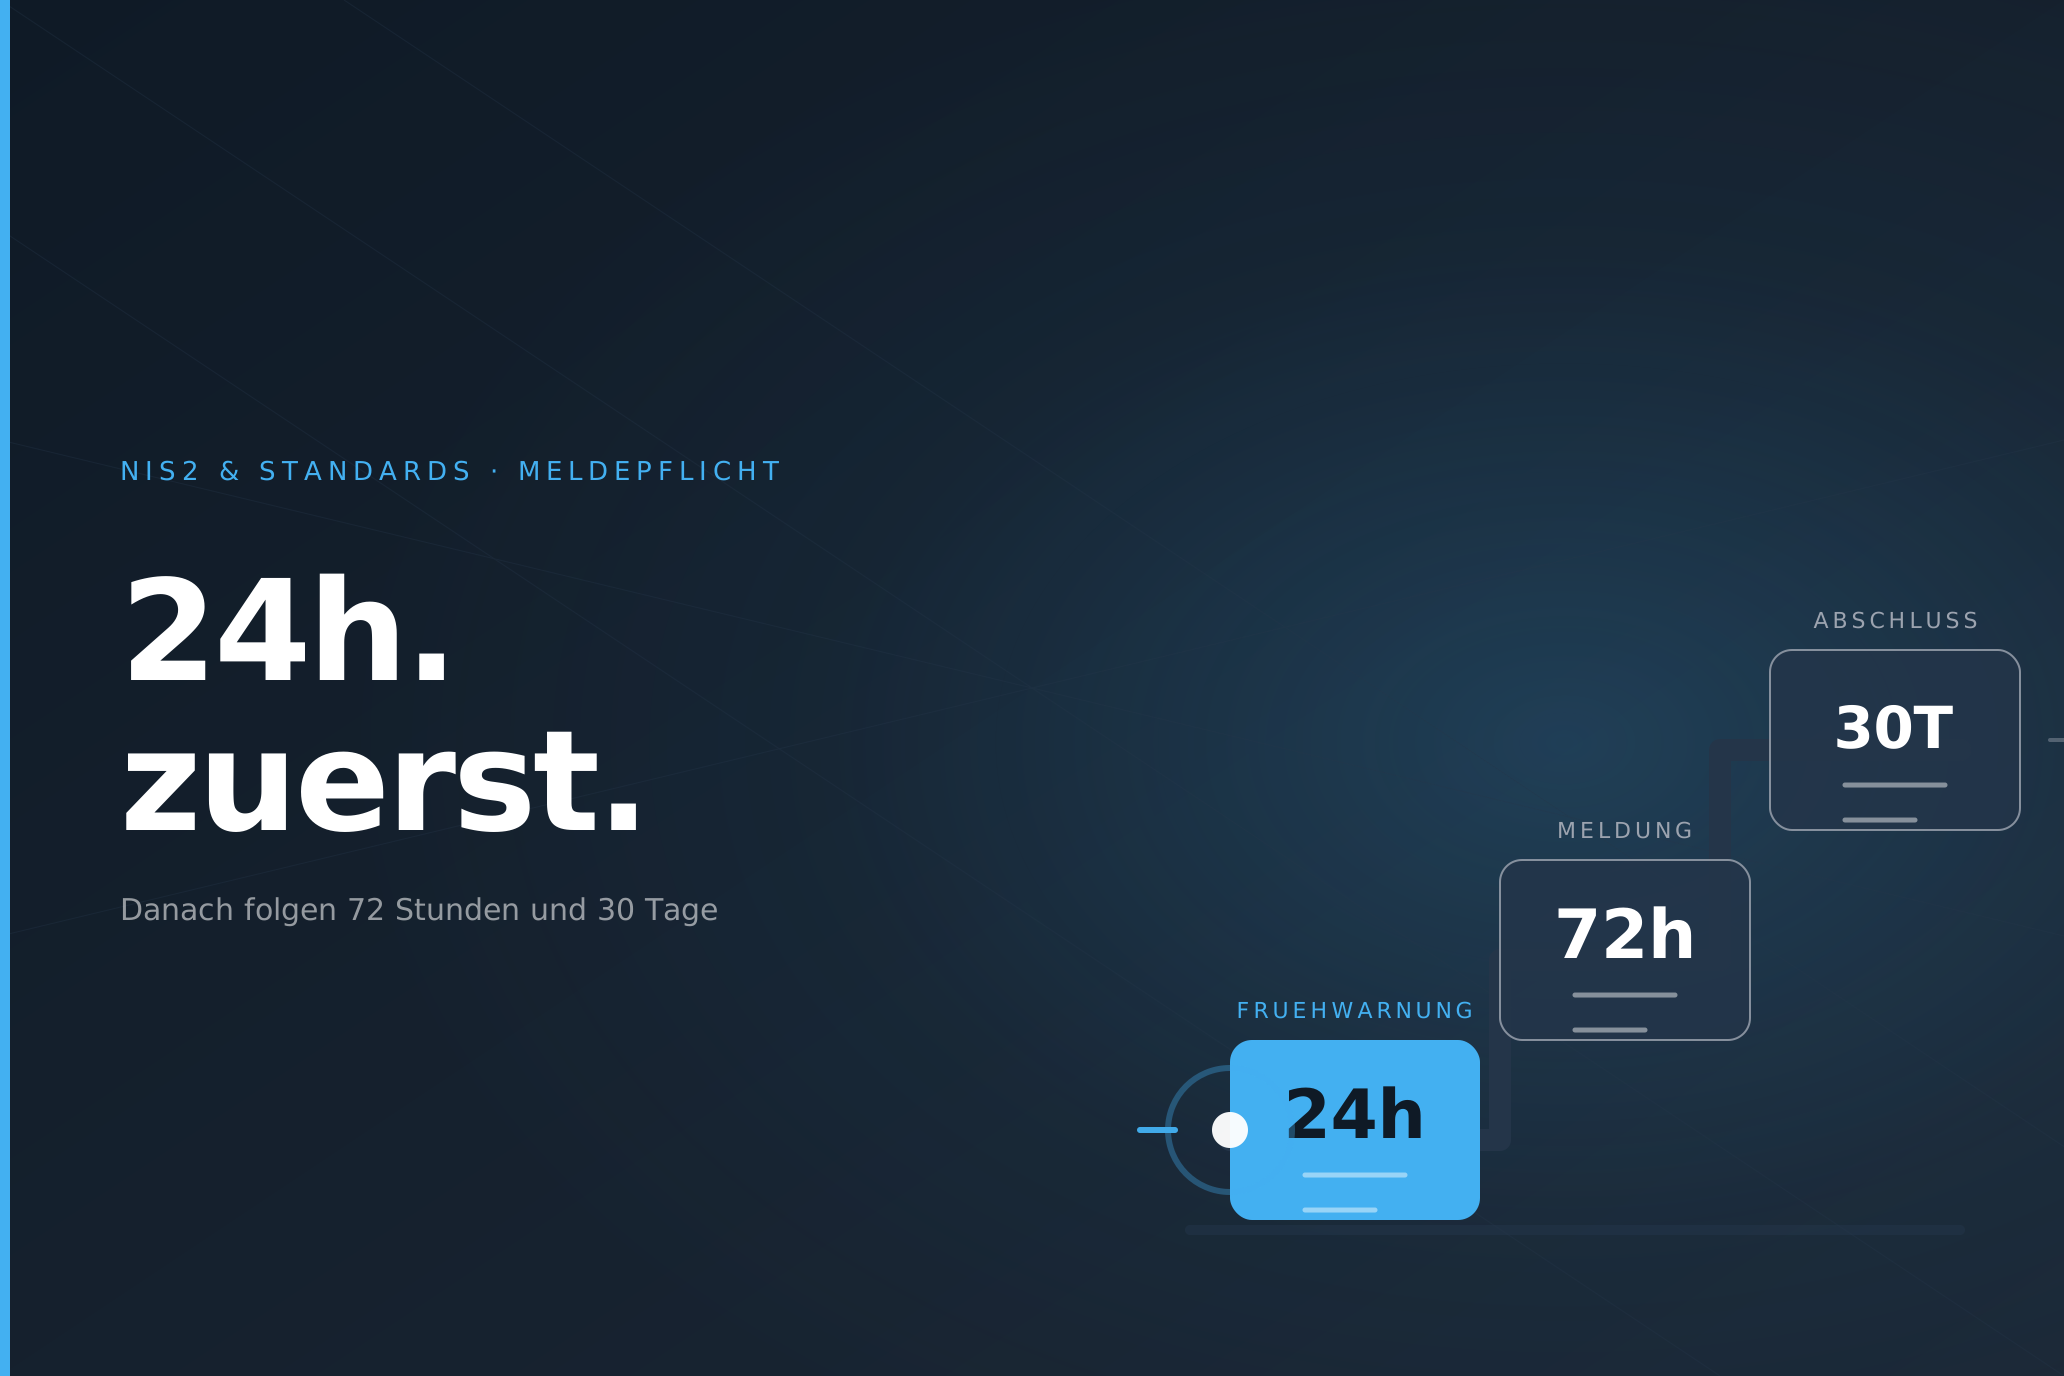
NIS2 Vorfallsmeldung in Österreich — die 24h/72h/30-Tage-Logik in der Praxis
Wer entscheidet, wann ein Cybersicherheitsvorfall erheblich ist? Welche Information geht in welcher Frist an welche Stelle? Praxis-Leitfaden für die NIS2-Meldepflicht in Österreich — § 34 NISG 2026 plus NIS2-DV Artikel 3 plus ISO 27001 A.5.24 bis A.5.30 als zusammenwirkende Quellen-Ebenen.
Weiterlesen
Die NIS2-Durchführungsverordnung 2024/2690 — was im Detail jetzt verpflichtend wird
Die EU-Durchführungsverordnung 2024/2690 konkretisiert für mehrere Sektoren, wie die zehn NIS2-Mindestmaßnahmen technisch umgesetzt werden müssen. Was sich für DNS-, Cloud- und Vertrauensdienste-Anbieter konkret ändert — und welche Pflichten in Österreich daraus erwachsen.
WeiterlesenErstgespräch
Sicherheit braucht ein Gegenüber, kein Tool.
Im 30-Minuten-Erstgespräch klären wir, wo dein Unternehmen steht und welcher nächste Schritt sinnvoll ist.