NIS2 & Standards
Sind Penetrationstests unter NIS2 verpflichtend? Die Lage in Österreich
Das NISG 2026 nennt Penetrationstests nicht ausdrücklich als Pflicht. Über die Wirksamkeitsbewertung nach § 32, den Nachweis nach § 33 und die NIS2-Durchführungsverordnung werden sie für viele Einrichtungen dennoch zum De-facto-Standard. Was die Geschäftsführung in Österreich wirklich schuldet.
„NIS2-konform durch einen jährlichen Penetrationstest” — der Satz steht so oder ähnlich auf vielen Anbieter-Seiten. Er klingt nach einer klaren Pflicht, und genau das ist das Problem: Er verkürzt, was das Gesetz tatsächlich verlangt. Für die Geschäftsführung ist die Frage handfest, weil sie ums Budget geht: Müssen wir Penetrationstests beauftragen, um NIS2 zu erfüllen — und wenn ja, wie oft?
Die ehrliche Antwort ist abgestuft. Das österreichische NISG 2026 nennt den Penetrationstest an keiner Stelle als ausdrückliche Pflicht. Über drei andere Pflichten — die Wirksamkeit der Maßnahmen zu bewerten, ihre Umsetzung nachzuweisen und für bestimmte Anbieter konkrete Sicherheitstests zu fahren — wird er für viele Einrichtungen trotzdem zum Standard. Dieser Beitrag ordnet die Rechtslage entlang der maßgeblichen Quellen ein und trennt Marketing von Pflicht.
Was NIS2 und das NISG 2026 wörtlich verlangen
Die NIS2-Richtlinie (EU) 2022/2555 formuliert auf abstraktem Niveau. Artikel 21 Abs. 2 listet die Mindestmaßnahmen — darunter die Sicherheit bei Erwerb, Entwicklung und Wartung von Systemen samt Schwachstellenbehandlung (lit. e) und Verfahren zur Bewertung der Wirksamkeit der Risikomanagementmaßnahmen (lit. f). Das Wort „Penetrationstest” kommt im Maßnahmenkatalog nicht vor.
Das NISG 2026 (BGBl. I 94/2025, Inkrafttreten 1. Oktober 2026) übernimmt diese Logik. § 32 Abs. 4 nennt zehn Maßnahmenbereiche (lit. a bis j), die jede wesentliche und wichtige Einrichtung umsetzen muss. Zwei davon sind hier relevant:
- lit. e — Sicherheit bei Erwerb, Entwicklung und Wartung der Netz- und Informationssysteme, einschließlich Management und Offenlegung von Schwachstellen
- lit. f — Konzepte und Verfahren zur Bewertung der Wirksamkeit der Risikomanagementmaßnahmen
Auch hier: kein „Penetrationstest”, kein vorgeschriebenes Test-Intervall. Eine ausdrückliche gesetzliche Pflicht zum Pentest kennt das NISG nicht. Die Pflicht setzt eine Ebene höher an — bei der Wirksamkeit und beim Nachweis.
Wo Penetrationstests trotzdem ins Spiel kommen — drei Ebenen
Der Penetrationstest ist im NISG kein Selbstzweck. Er wird zum Instrument, weil drei Pflichten ohne belastbare Sicherheitstests kaum erfüllbar sind.
Ebene 1 — Wirksamkeit belegen (§ 32 Abs. 4 lit. f). Maßnahmen umzusetzen reicht nicht; ihre Wirksamkeit ist mit Verfahren zu bewerten. Eine Firewall-Regel oder ein Patch-Prozess auf dem Papier sagt nichts darüber, ob ein Angreifer sie überwindet. Genau diese Frage beantwortet ein Penetrationstest — er ist eine anerkannte, in der Praxis oft die aussagekräftigste Methode der Wirksamkeitsbewertung. Die einzige Methode ist er nicht (dazu gleich mehr).
Ebene 2 — Umsetzung nachweisen (§ 33). Wesentliche und wichtige Einrichtungen übermitteln binnen zwölf Monaten nach Eintritt der Registrierungspflicht eine Selbstdeklaration (§ 33 Abs. 1). Auf Aufforderung ist die technische, operative und organisatorische Umsetzung später durch eine unabhängige Stelle nachzuweisen — wobei der Nachweis der operativen und organisatorischen Umsetzung auch durch gültige Zertifikate möglich ist (§ 33 Abs. 2). Ein dokumentierter Pentest-Bericht ist im Auditfall ein starker Beleg; sein Fehlen ist umgekehrt schwer zu erklären, je kritischer die Einrichtung ist.
Ebene 3 — die NIS2-Durchführungsverordnung als Maßstab. Für einen klar abgegrenzten Adressatenkreis macht die Durchführungsverordnung (EU) 2024/2690 Sicherheitstests ausdrücklich verpflichtend — und nennt den Penetrationstest beim Namen. Das ist der konkreteste Anker und verdient einen eigenen Abschnitt.
Was die NIS2-DV konkret sagt — und für wen
Die Durchführungsverordnung gilt unmittelbar für Anbieter digitaler Dienste und Vertrauensdiensteanbieter — Cloud-Computing- und Rechenzentrumsdienste, DNS-Anbieter, Managed (Security) Service Provider, Online-Marktplätze und andere. Für diese Gruppe ist Sicherheitstesten keine Auslegungsfrage mehr:
- Anhang Punkt 6.5 (Security testing): Die Einrichtungen müssen eine Politik und Verfahren für Sicherheitstests festlegen und anwenden. Auf Basis der Risikoanalyse sind Bedarf, Umfang, Häufigkeit und Art der Tests zu bestimmen, nach dokumentierter Methodik durchzuführen und mit Ergebnissen, Kritikalität und Abhilfemaßnahmen zu dokumentieren — und in geplanten Abständen zu überprüfen.
- Erwägungsgrund 15: Solche Sicherheitstests „können automatisierte oder manuelle Tests, Penetrationstests, Schwachstellen-Scans, statische und dynamische Anwendungssicherheitstests, Konfigurationstests oder Sicherheitsaudits umfassen.” Die Ergebnisse fließen ausdrücklich in die Bewertung der Wirksamkeit der Maßnahmen ein.
Zwei Dinge sind daran entscheidend. Erstens: Die Verordnung schreibt risikobasierte Sicherheitstests vor, kein starres „ein Pentest pro Jahr”. Bedarf, Umfang, Häufigkeit und Art folgen aus der Risikoanalyse. Zweitens: Der Penetrationstest ist eine ausdrücklich genannte Methode unter mehreren. Ein Schwachstellen-Scan, ein Konfigurationstest oder ein Security-Audit kann je nach Risiko die passendere Wahl sein — und die Verordnung ergänzt das in Punkt 6.10 um ein eigenständiges Schwachstellenmanagement.
Für Einrichtungen, die nicht unter die Verordnung fallen, ist diese trotzdem relevant: Sie ist der technisch-methodische Auslegungsmaßstab dafür, was „geeignete und verhältnismäßige” Wirksamkeitsbewertung nach § 32 in der Praxis bedeutet. Wer hier ohne jede Form von Sicherheitstest auskommen will, trägt die Begründungslast.
Der Blick nach Deutschland — die Jahres-Pflicht steht auch dort nicht im Gesetz
Viele leicht auffindbare Texte zu „NIS2 und Pentests” stammen aus Deutschland und werden ungeprüft auf Österreich übertragen. Oft steht darin eine Zahl: mindestens ein Penetrationstest pro Jahr. Diese Zahl hält der Prüfung an der Quelle nicht stand. Weder das BSIG in der Fassung nach dem NIS2-Umsetzungsgesetz noch die Orientierungshilfe des BSI zu den KRITIS-Nachweisen geben eine Frequenz für Penetrationstests vor. Wer die Jahresregel zitiert, gibt eine Branchenkonvention als Gesetzestext aus.
Fest vorgegeben ist in Deutschland etwas anderes: ein Nachweiszyklus. Betreiber kritischer Anlagen weisen die Umsetzung ihrer Maßnahmen nach § 39 Abs. 1 BSIG alle drei Jahre durch Sicherheitsaudits, Prüfungen oder Zertifizierungen nach — verlängert von den früheren zwei Jahren nach § 8a Abs. 3 BSIG alter Fassung. Womit geprüft wird, bestimmen die jeweiligen Prüfgrundlagen, nicht das Gesetz.
Diesen Zyklus kennt Österreich nicht. Das NISG 2026 ist prinzipienbasiert: § 32 verlangt geeignete und verhältnismäßige Maßnahmen, § 33 deren Nachweis — über die einmalige Selbstdeklaration nach Abs. 1 und den anlassbezogenen Nachweis durch eine unabhängige Stelle nach Abs. 2. Ein gesetzlich festgeschriebenes Prüf- oder Pentest-Intervall fehlt in beiden Rechtsordnungen. Die Pflicht zum Penetrationstest folgt damit allein aus Risiko, Wirksamkeit und Nachweis. Ein deutscher „Jährlich-Pentest-Pflicht”-Ratgeber trifft also weder die österreichische Rechtslage noch seine eigene.
ISO 27001 als Brücke
Wer ein ISMS nach ISO 27001:2022 betreibt, hat Sicherheitstesten ohnehin im System. Control 8.29 (Security testing in development and acceptance) und 8.8 (Management of technical vulnerabilities) decken Testen und Schwachstellenbehandlung ab — wo diese beiden Controls im Gesamtbild stehen, zeigt das ISO-27001-Cheat-Sheet mit allen 16 Kontrollbereichen auf einer Seite. Das zahlt doppelt ein: Es erfüllt § 32 lit. e/f inhaltlich — und ein gültiges ISO-27001-Zertifikat ist nach § 33 Abs. 2 ein anerkannter Weg, die operative und organisatorische Umsetzung nachzuweisen. Wie ein ISMS in Österreich praxisnah zertifiziert wird, ist ein eigenes Thema; für die Pentest-Frage zählt: Das Testen ist dort bereits eingebaut, nicht zusätzlich angeflanscht.
Was die Geschäftsführung daraus ableiten sollte
Aus drei abstrakten Pflichten wird eine konkrete Entscheidung — und die lässt sich für die Leitung auf wenige Sätze bringen:
- Ein Penetrationstest ist kein gesetzlicher Pflichttermin. Er ist das Mittel, um Wirksamkeit (§ 32 lit. f) zu bewerten und Umsetzung (§ 33) zu belegen. Wer beides schuldet — und das tun wesentliche und wichtige Einrichtungen —, budgetiert ihn praktisch ein.
- Risikobasiert statt pauschal. Umfang und Häufigkeit folgen aus der Risikoanalyse, nicht aus einer Marketing-Faustregel. Eine exponierte Web-Anwendung verlangt anderes Testen als ein internes Verwaltungssystem.
- Adressaten der Durchführungsverordnung (Cloud, MSP, DNS, Vertrauensdienste) haben die geringste Wahl: Für sie ist eine dokumentierte Sicherheitstest-Politik unmittelbar verpflichtend.
- Den eigenen Stand zuerst kennen. Ob die Maßnahmen nach § 32 Abs. 4 überhaupt stehen und der Nachweis nach § 33 trägt, klärt der Selbstcheck in der NIS2-Checkliste für Geschäftsführer — ein Test auf einer Organisation ohne Maßnahmenbasis produziert Befunde, die niemand abarbeiten kann.
- Vendor-Versprechen prüfen. Ein Pentest ohne Einbettung in Wirksamkeitsbewertung und Nachweis erfüllt § 32/§ 33 nicht. „Wir machen einen Pentest, dann sind Sie NIS2-konform” greift zu kurz.
Wo ein Unternehmen tatsächlich steht — welche Maßnahmen wirken, wo der Nachweis trägt und welche Tests sich daraus ableiten —, zeigt eine strukturierte Standortbestimmung wie der Cyber Reality Check in ein bis zwei Tagen. Die Einbettung in ein laufendes NIS2-Programm übernimmt ein NIS2-Beratungsmandat.
Fazit
Sind Penetrationstests unter NIS2 in Österreich Pflicht? Wörtlich nein — das NISG 2026 nennt sie nicht und schreibt kein Intervall vor. Praktisch werden sie für die meisten betroffenen Einrichtungen zum Standard, weil die Wirksamkeitsbewertung nach § 32 lit. f, der Nachweis nach § 33 und — für die Adressaten der Durchführungsverordnung — deren Anhang 6.5 ohne belastbare Sicherheitstests kaum tragfähig sind. Die richtige Frage in der Geschäftsführung lautet deshalb selten „Pentest ja oder nein”. Sie lautet: Welche Tests, in welchem Umfang und welcher Frequenz weist unsere Risikolage aus — und tragen sie im Audit den Nachweis? Was im Audit zählt, ist der Nachweis, nicht die Absicht.
Mehr aus „NIS2 & Standards"
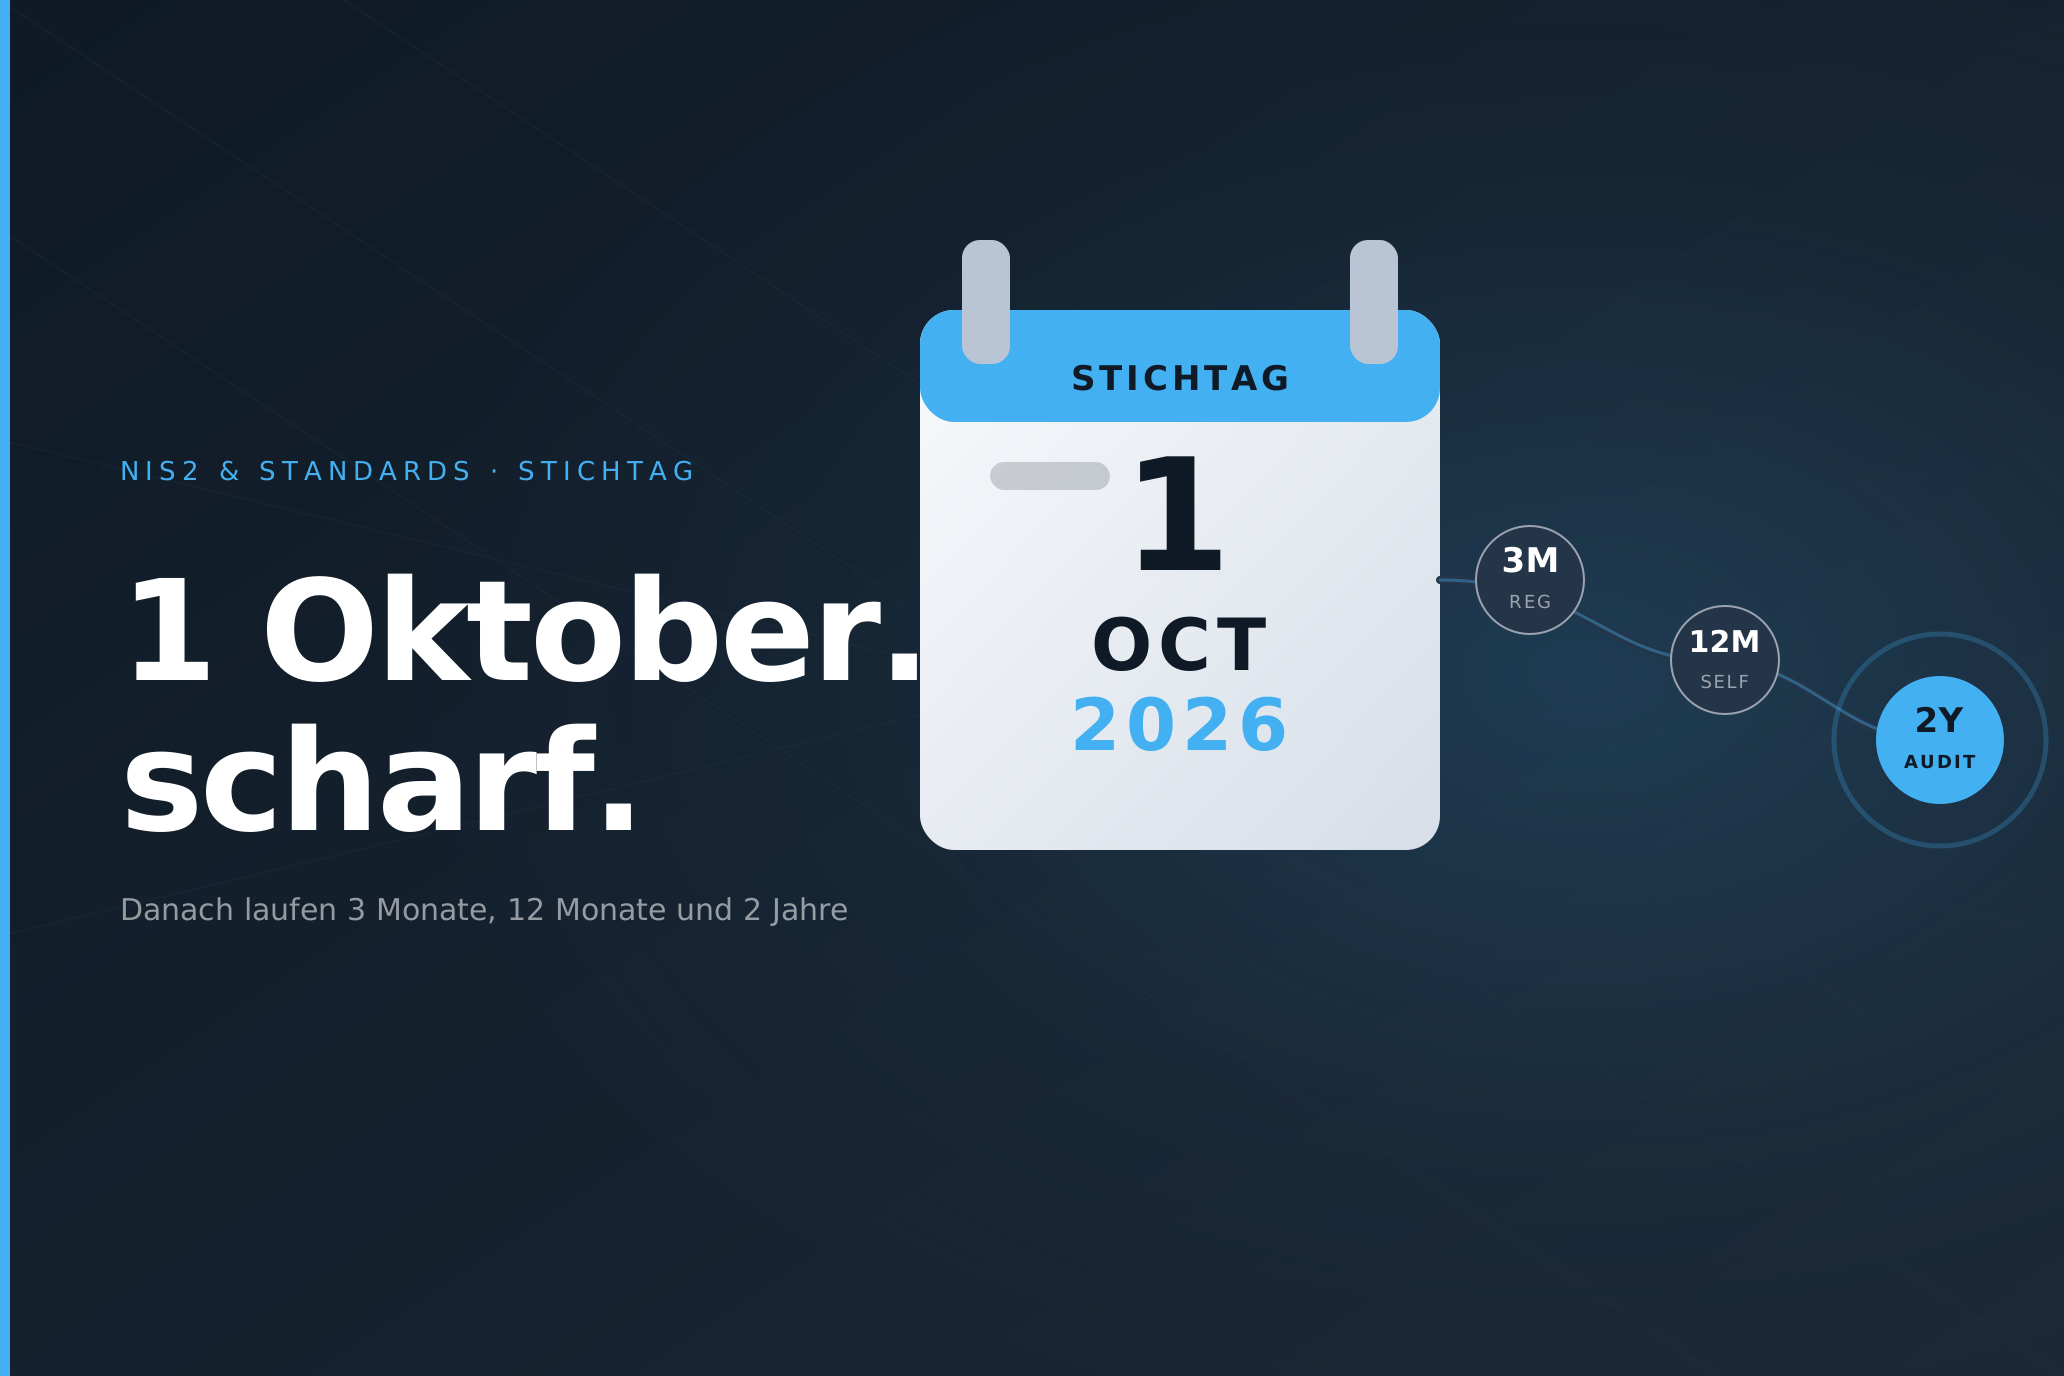
NIS2 wird am 1. Oktober scharfgestellt — was bis dahin fertig sein muss
Am 1. Oktober 2026 tritt das NISG 2026 in Österreich in Kraft. Registrierung nach Paragraph 29, Selbstdeklaration nach Paragraph 33, Schulungen der Leitungsorgane nach Paragraph 31, Risikomanagement-Maßnahmen nach Paragraph 32 — was wesentliche und wichtige Einrichtungen bis zum Stichtag erledigt haben sollten, und welche Aufsichts- und Durchsetzungsbefugnisse die Behörde ab diesem Tag aktiv nutzen darf.
Weiterlesen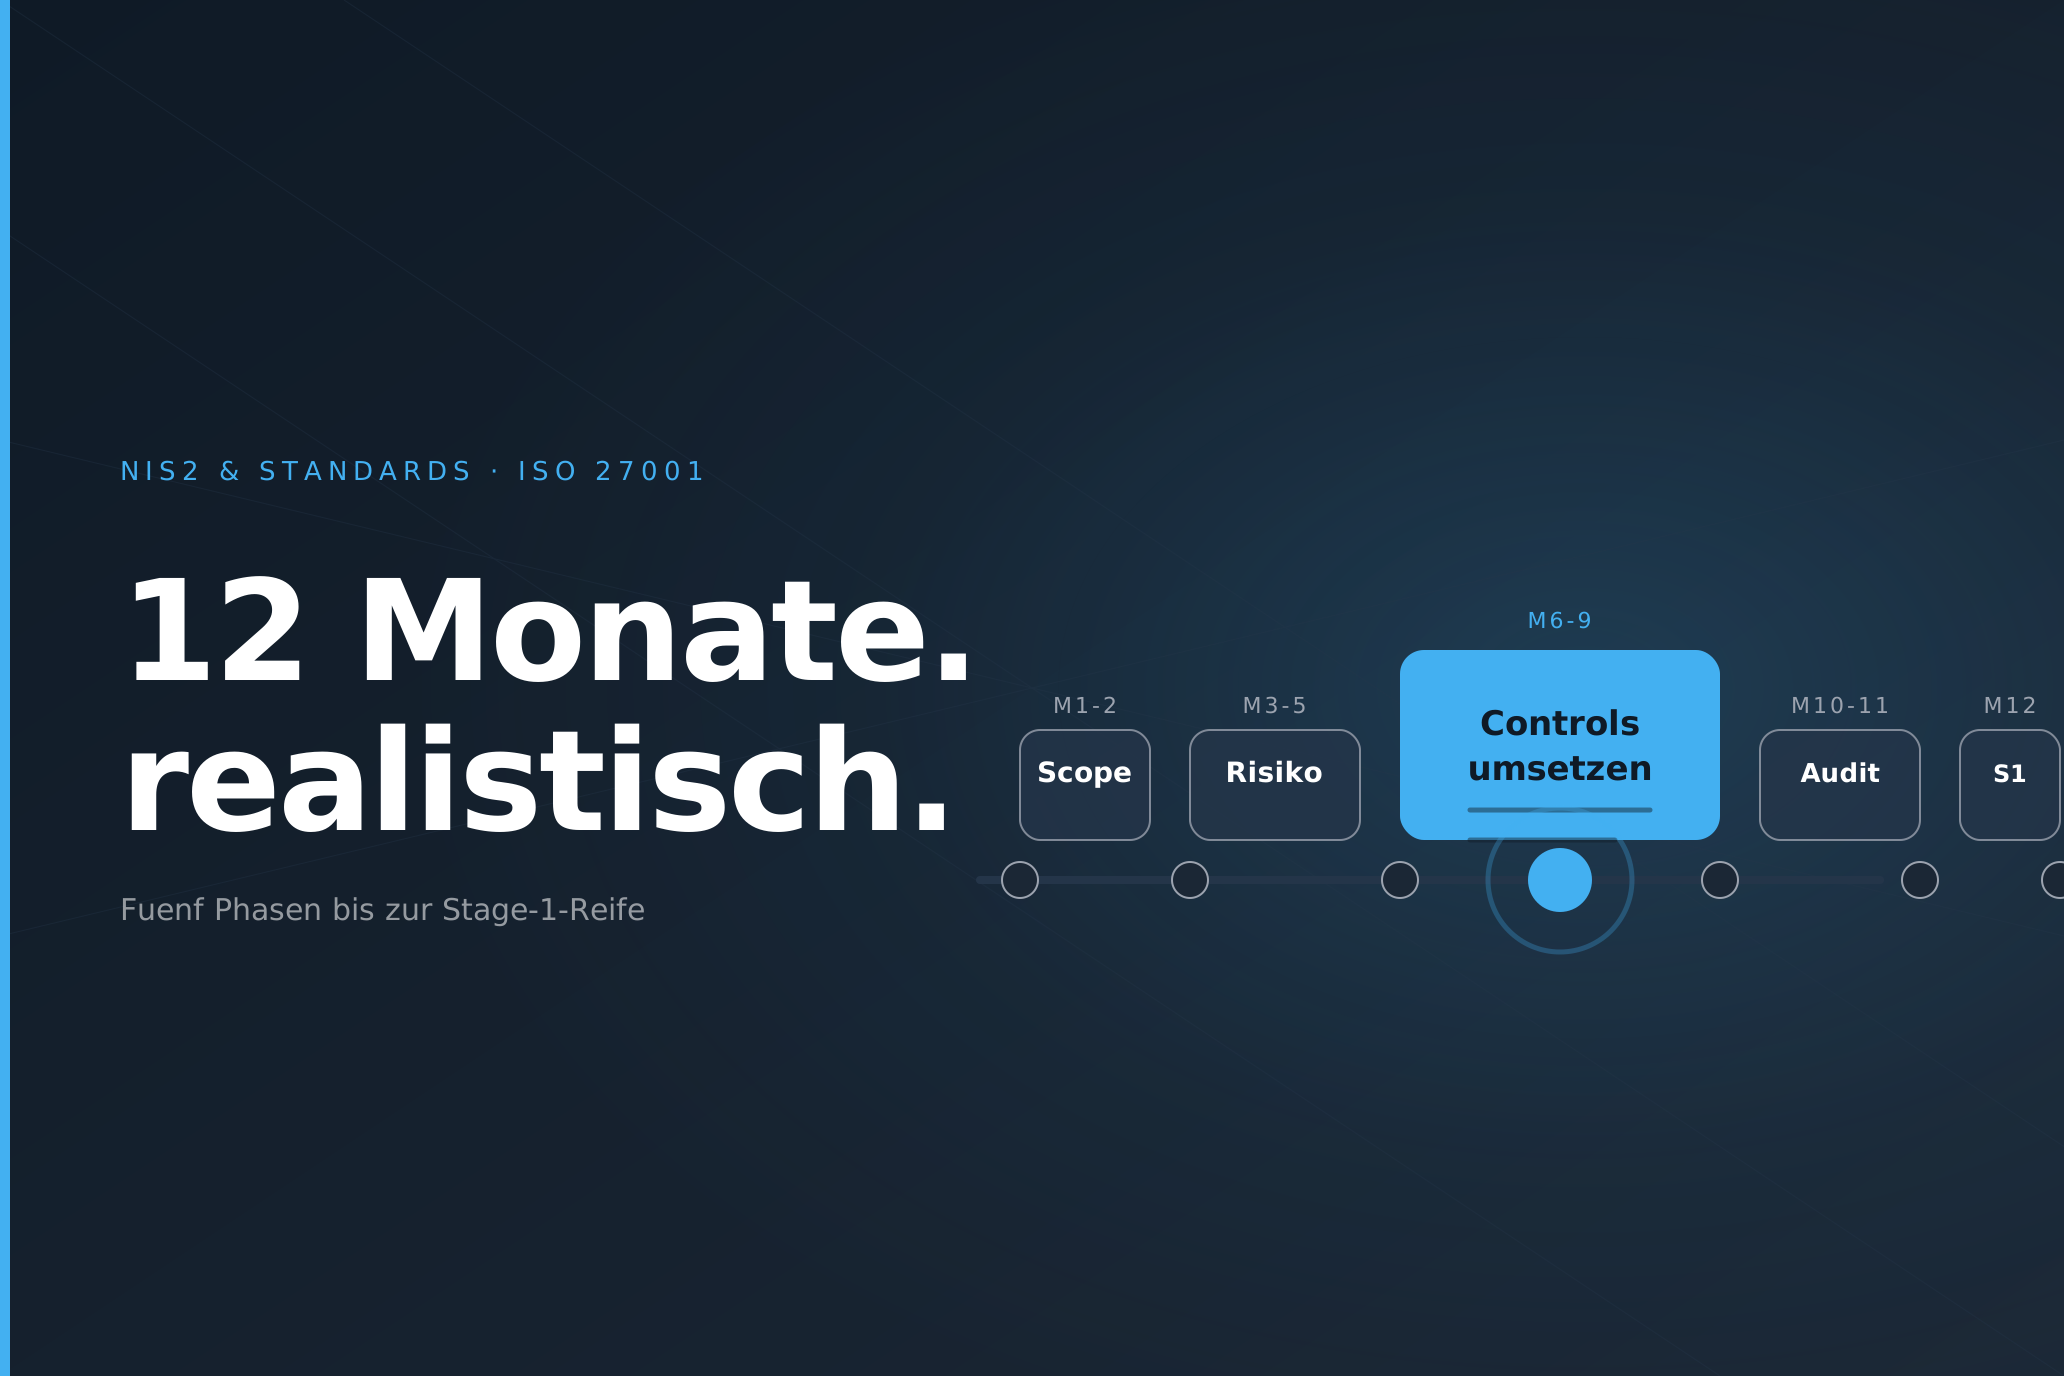
ISMS-Implementierung in 12 Monaten — realistischer Zeitplan für Mittelständler
Vom Start ohne strukturiertes ISMS zur ISO-27001-Zertifizierungs-Reife in 12 Monaten — ein Monats-für-Monats-Plan für österreichische Mittelständler. Mit ISO 27001 Clauses 4 bis 10 als Gerüst, ISO 27005 als Risiko-Methodik und drei realistischen Verzögerungs-Punkten aus der Praxis.
Weiterlesen
NIS2 Vorfallsmeldung in Österreich — die 24h/72h/30-Tage-Logik in der Praxis
Wer entscheidet, wann ein Cybersicherheitsvorfall erheblich ist? Welche Information geht in welcher Frist an welche Stelle? Praxis-Leitfaden für die NIS2-Meldepflicht in Österreich — § 34 NISG 2026 plus NIS2-DV Artikel 3 plus ISO 27001 A.5.24 bis A.5.30 als zusammenwirkende Quellen-Ebenen.
WeiterlesenErstgespräch
Sicherheit braucht ein Gegenüber, kein Tool.
Im 30-Minuten-Erstgespräch klären wir, wo dein Unternehmen steht und welcher nächste Schritt sinnvoll ist.