NIS2 & Standards
Im Audit zählt der Nachweis, nicht die Absicht
ISO 27001, NIS2 und TISAX verlangen nicht nur Prozesse — sie verlangen Belege, dass diese Prozesse wirken. Was Auditoren fragen und was Unternehmen vorbereiten müssen.
Es gibt einen Moment in fast jedem Audit, an dem die Stimmung kippt. Nicht bei der Präsentation der Dokumente, nicht beim Eröffnungsgespräch — sondern dann, wenn auf „Ja, wir haben dafür einen Prozess” die nächste Frage kommt.
„Wo ist der Nachweis?”
Was folgt, ist in vielen Unternehmen eine längere Pause als erwartet.
Was ein Audit tatsächlich prüft
Ein ISO-27001-Audit prüft nicht, ob Dokumente schön formuliert sind. Es prüft, ob ein Managementsystem tatsächlich funktioniert — nach dem PDCA-Zyklus: Planen, Umsetzen, Prüfen, Verbessern. Das bedeutet konkret: Was beschrieben ist, muss gelebt werden. Was gelebt wird, muss nachweisbar sein. Und was nachweisbar ist, muss gemessen und verbessert werden.
Das gleiche Prinzip gilt für NIS2-Anforderungen nach dem NISG und für den TISAX-Nachweis in der Automobilbranche: Es reicht nicht, etwas sauber beschrieben zu haben. Was zählt, ist die Wirksamkeit der Maßnahme — und die muss belegt werden.
Wer dem Auditor sagt: „Wir haben einen Incident-Response-Prozess” — und dann nicht zeigen kann, wann er zuletzt geübt wurde, wer dabei war und was danach verbessert wurde —, der hat einen Plan. Keinen Nachweis.
Was einen belastbaren Nachweis ausmacht
Ein Nachweis im Sinne von ISO/IEC 27001:2022 ist keine formelle Absichtserklärung. Er besteht aus vier Elementen, die Auditoren konsequent abfragen:
Wann wurde der Prozess oder die Maßnahme zuletzt aktiviert oder geübt? Wer war beteiligt — konkret, mit Namen und Funktion? Was wurde dabei erkannt, was hat funktioniert, was nicht? Und welche Verbesserungsmaßnahmen wurden daraus abgeleitet und umgesetzt?
Diese vier Fragen klingen simpel. Aber ein Prozess, der nie geübt wurde, ein Notfallplan, der seit zwei Jahren unverändert im Ordner liegt, oder eine Lieferantenbewertung, die niemand seitdem aktualisiert hat — das alles hält diesen Fragen nicht stand. Und Auditoren erkennen den Unterschied zwischen gelebtem und dokumentiertem ISMS sofort.
Der häufigste Befund: Konsistenzlücken
Die verbreitetste Findung in ISO-27001-Audits ist keine fehlende Richtlinie. Es ist eine Konsistenzlücke: Die Risikobeurteilung identifiziert ein Risiko. Die Risikobehandlung definiert eine Maßnahme. Das Statement of Applicability (SoA) schließt den entsprechenden Control aus — ohne Begründung. Oder umgekehrt: Eine Maßnahme ist als anwendbar markiert, aber es gibt keine Evidenz für ihre Umsetzung.
In der Praxis bedeutet das: Wer sein ISMS für ein Audit vorbereitet, sollte nicht mit der Richtliniensammlung beginnen, sondern mit der Konsistenz zwischen Risikobeurteilung, Risikobehandlung und SoA. Dort finden sich die meisten Lücken — und dort entscheidet sich, ob ein Audit zur Auflagenflut oder zum regulären Abschluss führt.
Wirksamkeitsmessung als Dauerthema
Ein Aspekt, der häufig unterschätzt wird: Wirksamkeitsmessung ist keine einmalige Aufgabe für das Audit. Sie ist ein kontinuierliches Instrument des ISMS. Nach Anhang A der ISO/IEC 27001:2022 (A.5.36) muss die Organisation regelmäßig prüfen, ob Controls ihre beabsichtigte Wirkung haben.
Was das konkret bedeutet, hängt vom Control ab: Bei Schulungsmaßnahmen sind es Teilnahmenachweise und Wirksamkeitstests. Bei technischen Controls sind es Monitoring-Logs und Konfigurationsreviews. Bei organisatorischen Controls — etwa Incident-Response-Plänen — sind es Übungsberichte und dokumentierte Verbesserungszyklen.
Die gute Nachricht: Wer auf Standard-Mappings zurückgreift, die zeigen, welcher NIS2-Artikel welchem ISO-Control entspricht, kann Wirksamkeitsmessung effizienter planen und vermeidet Doppelarbeit bei mehreren parallelen Anforderungen.
Fazit
Auditoren fragen nicht nach guten Absichten. Sie fragen nach belegbarer Wirksamkeit. Wer seinen Incident-Response-Prozess nicht geübt, seine Lieferantenbewertungen nicht aktualisiert und seine Controls nicht gemessen hat, wird im Audit nicht an Dokumenten scheitern — sondern daran, dass die eigentliche Arbeit nicht stattgefunden hat.
Mehr aus „NIS2 & Standards"
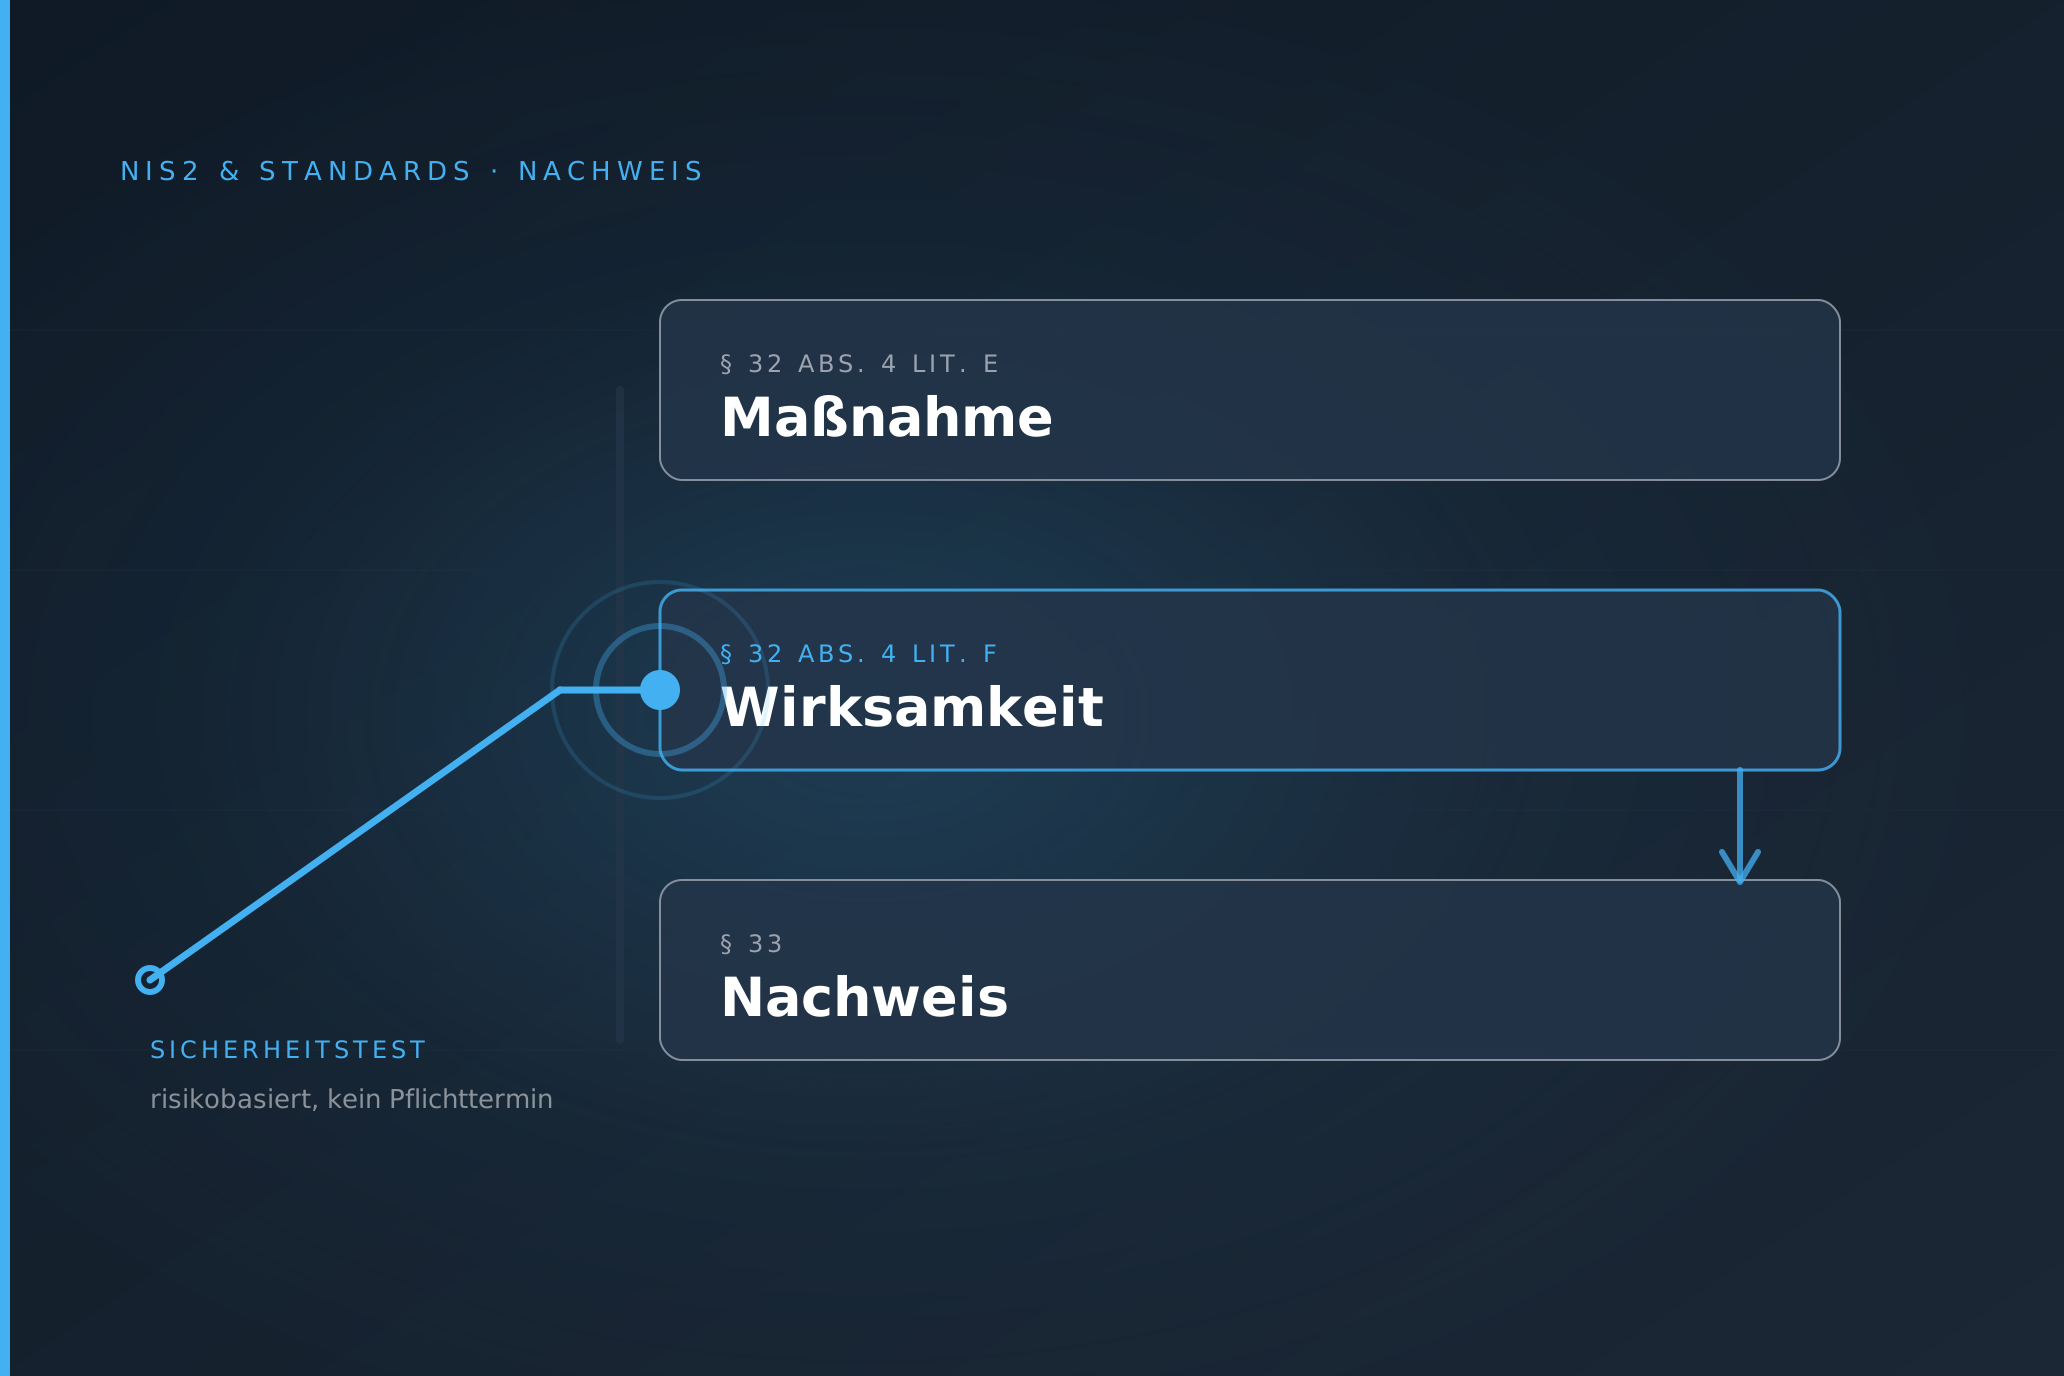
Sind Penetrationstests unter NIS2 verpflichtend? Die Lage in Österreich
Das NISG 2026 nennt Penetrationstests nicht ausdrücklich als Pflicht. Über die Wirksamkeitsbewertung nach § 32, den Nachweis nach § 33 und die NIS2-Durchführungsverordnung werden sie für viele Einrichtungen dennoch zum De-facto-Standard. Was die Geschäftsführung in Österreich wirklich schuldet.
Weiterlesen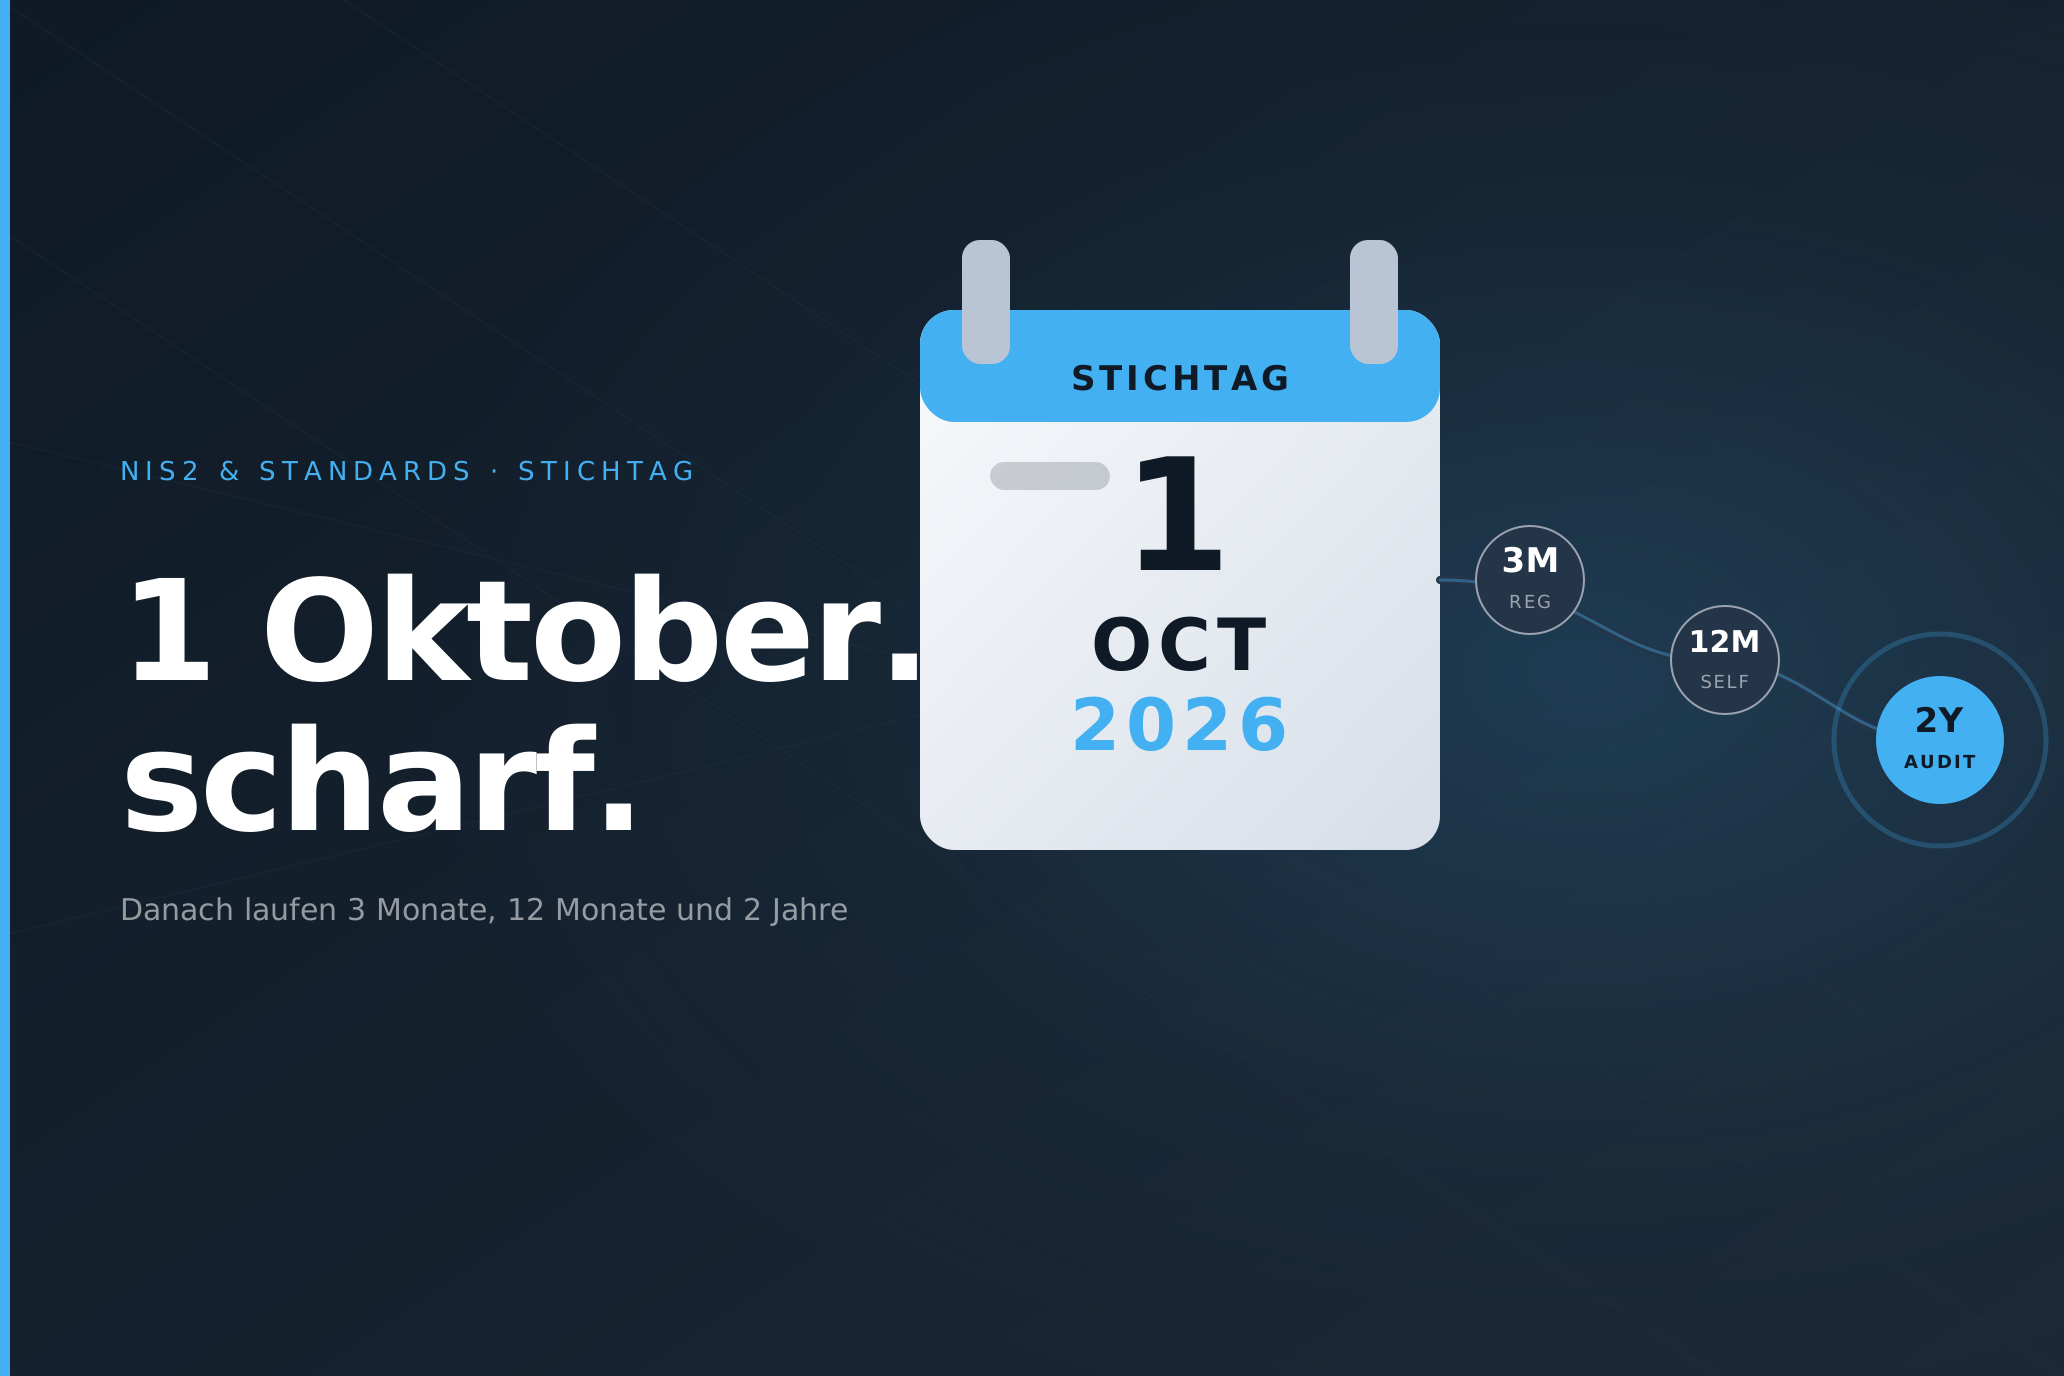
NIS2 wird am 1. Oktober scharfgestellt — was bis dahin fertig sein muss
Am 1. Oktober 2026 tritt das NISG 2026 in Österreich in Kraft. Registrierung nach Paragraph 29, Selbstdeklaration nach Paragraph 33, Schulungen der Leitungsorgane nach Paragraph 31, Risikomanagement-Maßnahmen nach Paragraph 32 — was wesentliche und wichtige Einrichtungen bis zum Stichtag erledigt haben sollten, und welche Aufsichts- und Durchsetzungsbefugnisse die Behörde ab diesem Tag aktiv nutzen darf.
Weiterlesen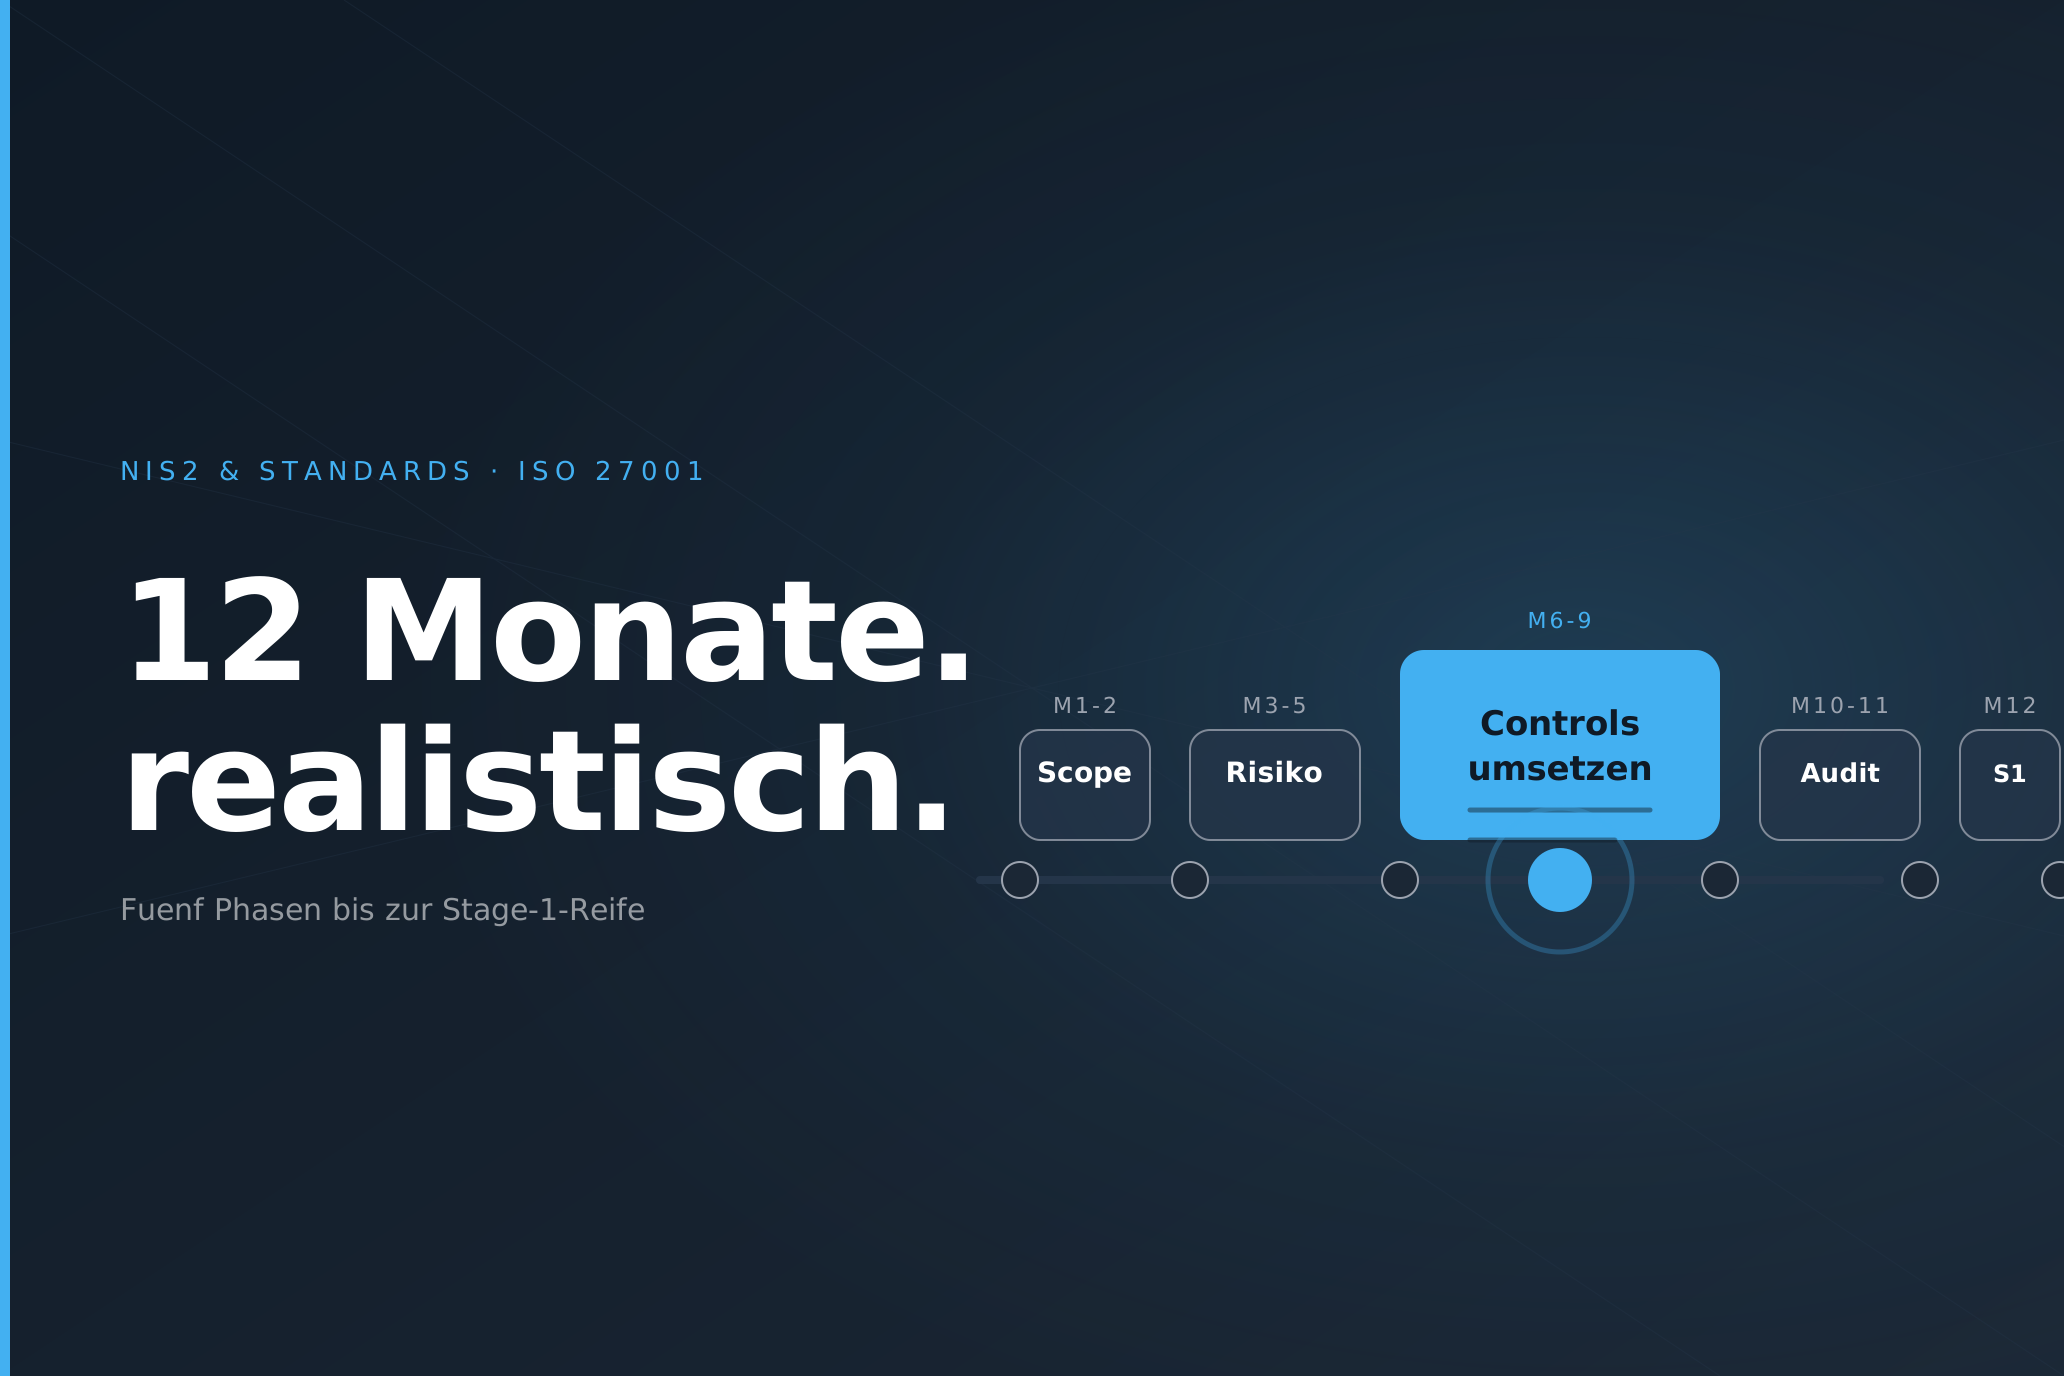
ISMS-Implementierung in 12 Monaten — realistischer Zeitplan für Mittelständler
Vom Start ohne strukturiertes ISMS zur ISO-27001-Zertifizierungs-Reife in 12 Monaten — ein Monats-für-Monats-Plan für österreichische Mittelständler. Mit ISO 27001 Clauses 4 bis 10 als Gerüst, ISO 27005 als Risiko-Methodik und drei realistischen Verzögerungs-Punkten aus der Praxis.
WeiterlesenErstgespräch
Sicherheit braucht ein Gegenüber, kein Tool.
Im 30-Minuten-Erstgespräch klären wir, wo dein Unternehmen steht und welcher nächste Schritt sinnvoll ist.