NIS2 & Standards
ISO 27001 strukturiert, was sonst chaotisch bleibt
ISO 27001 wirkt komplex, liefert aber das Gegenteil. Warum die Norm Cybersicherheit strukturiert, statt sie zu verkomplizieren — aus Auditoren-Sicht.
Wir hören es regelmäßig in Erstgesprächen: ISO 27001 sei zu komplex, zu groß, zu bürokratisch für eine mittelständische Struktur. Die Annahme ist verständlich. Sie ist auch falsch.
Was ISO 27001 tatsächlich tut, ist das Gegenteil von Komplexität. Sie strukturiert, was in den meisten Organisationen ohnehin chaotisch läuft.
Was die Norm wirklich liefert
Die ISO/IEC 27001 in der aktuellen Version 2022 verlangt im Kern drei Dinge. Eine Risikobeurteilung mit Methode, statt Bauchgefühl. Eine Auswahl an Maßnahmen aus dem Annex A — den 93 Controls in vier Themen, organisatorisch, personell, physisch, technologisch — begründet im Statement of Applicability. Und den Nachweis, dass diese Maßnahmen nicht nur eingeführt sind, sondern wirken.
Das ist kein Mehraufwand zur eigentlichen Sicherheitsarbeit. Das ist die Sicherheitsarbeit, in disziplinierter Form.
Warum „einfach” und „strukturiert” nicht das Gleiche sind
Die Verwechslung von „einfach” mit „unstrukturiert” ist verbreitet. Eine Organisation hat ein Backup-Tool, ein Patch-System, eine MFA-Lösung und eine ISMS-Policy, die vor zwei Jahren freigegeben wurde. Alles vorhanden, alles dokumentiert, alles gefühlt einfach.
Bis ein Auditor fragt: Welches Risiko deckt die MFA-Lösung bei euch ab? Wer prüft, ob das Backup-System die kritischen Systeme tatsächlich erfasst? Wann wurde die ISMS-Policy zuletzt gegen die aktuelle Risikobeurteilung gespiegelt? In dem Moment ist das vermeintlich Einfache eine Sammlung unverbundener Bausteine.
Was ein Auditor sieht
Wer Audits selbst durchführt, weiß, wo der Unterschied zwischen Tool-Sammlung und ISMS liegt. Das Statement of Applicability ist die zentrale Stelle, an der sich Disziplin zeigt. Welche Controls sind aus welchem Risiko begründet, welche bewusst ausgeschlossen, mit welcher Argumentation. Eine sehr häufige Findung sind Ausschlüsse, die in der Risikobehandlung nicht wiederzufinden sind. Genau das ist die Lücke zwischen einfach gemacht und strukturiert gemacht.
ISO 27001 zwingt nicht zu mehr Maßnahmen. Sie zwingt zu nachvollziehbaren Maßnahmen.
Fazit
Wer Cybersicherheit ohne ISMS macht, sammelt Tools und Dokumente, die voneinander nichts wissen. Wer sie mit ISMS macht, erkennt seine Lücken früher und schließt sie gezielter. Die Norm ist nicht der Komplexitätstreiber. Sie ist die Methode, die Komplexität wieder beherrschbar macht. Das verlangt mehr Disziplin als ein neues Tool zu kaufen — liefert aber etwas, das kein Tool-Stack je liefert: einen begründeten Stand.
Mehr aus „NIS2 & Standards"
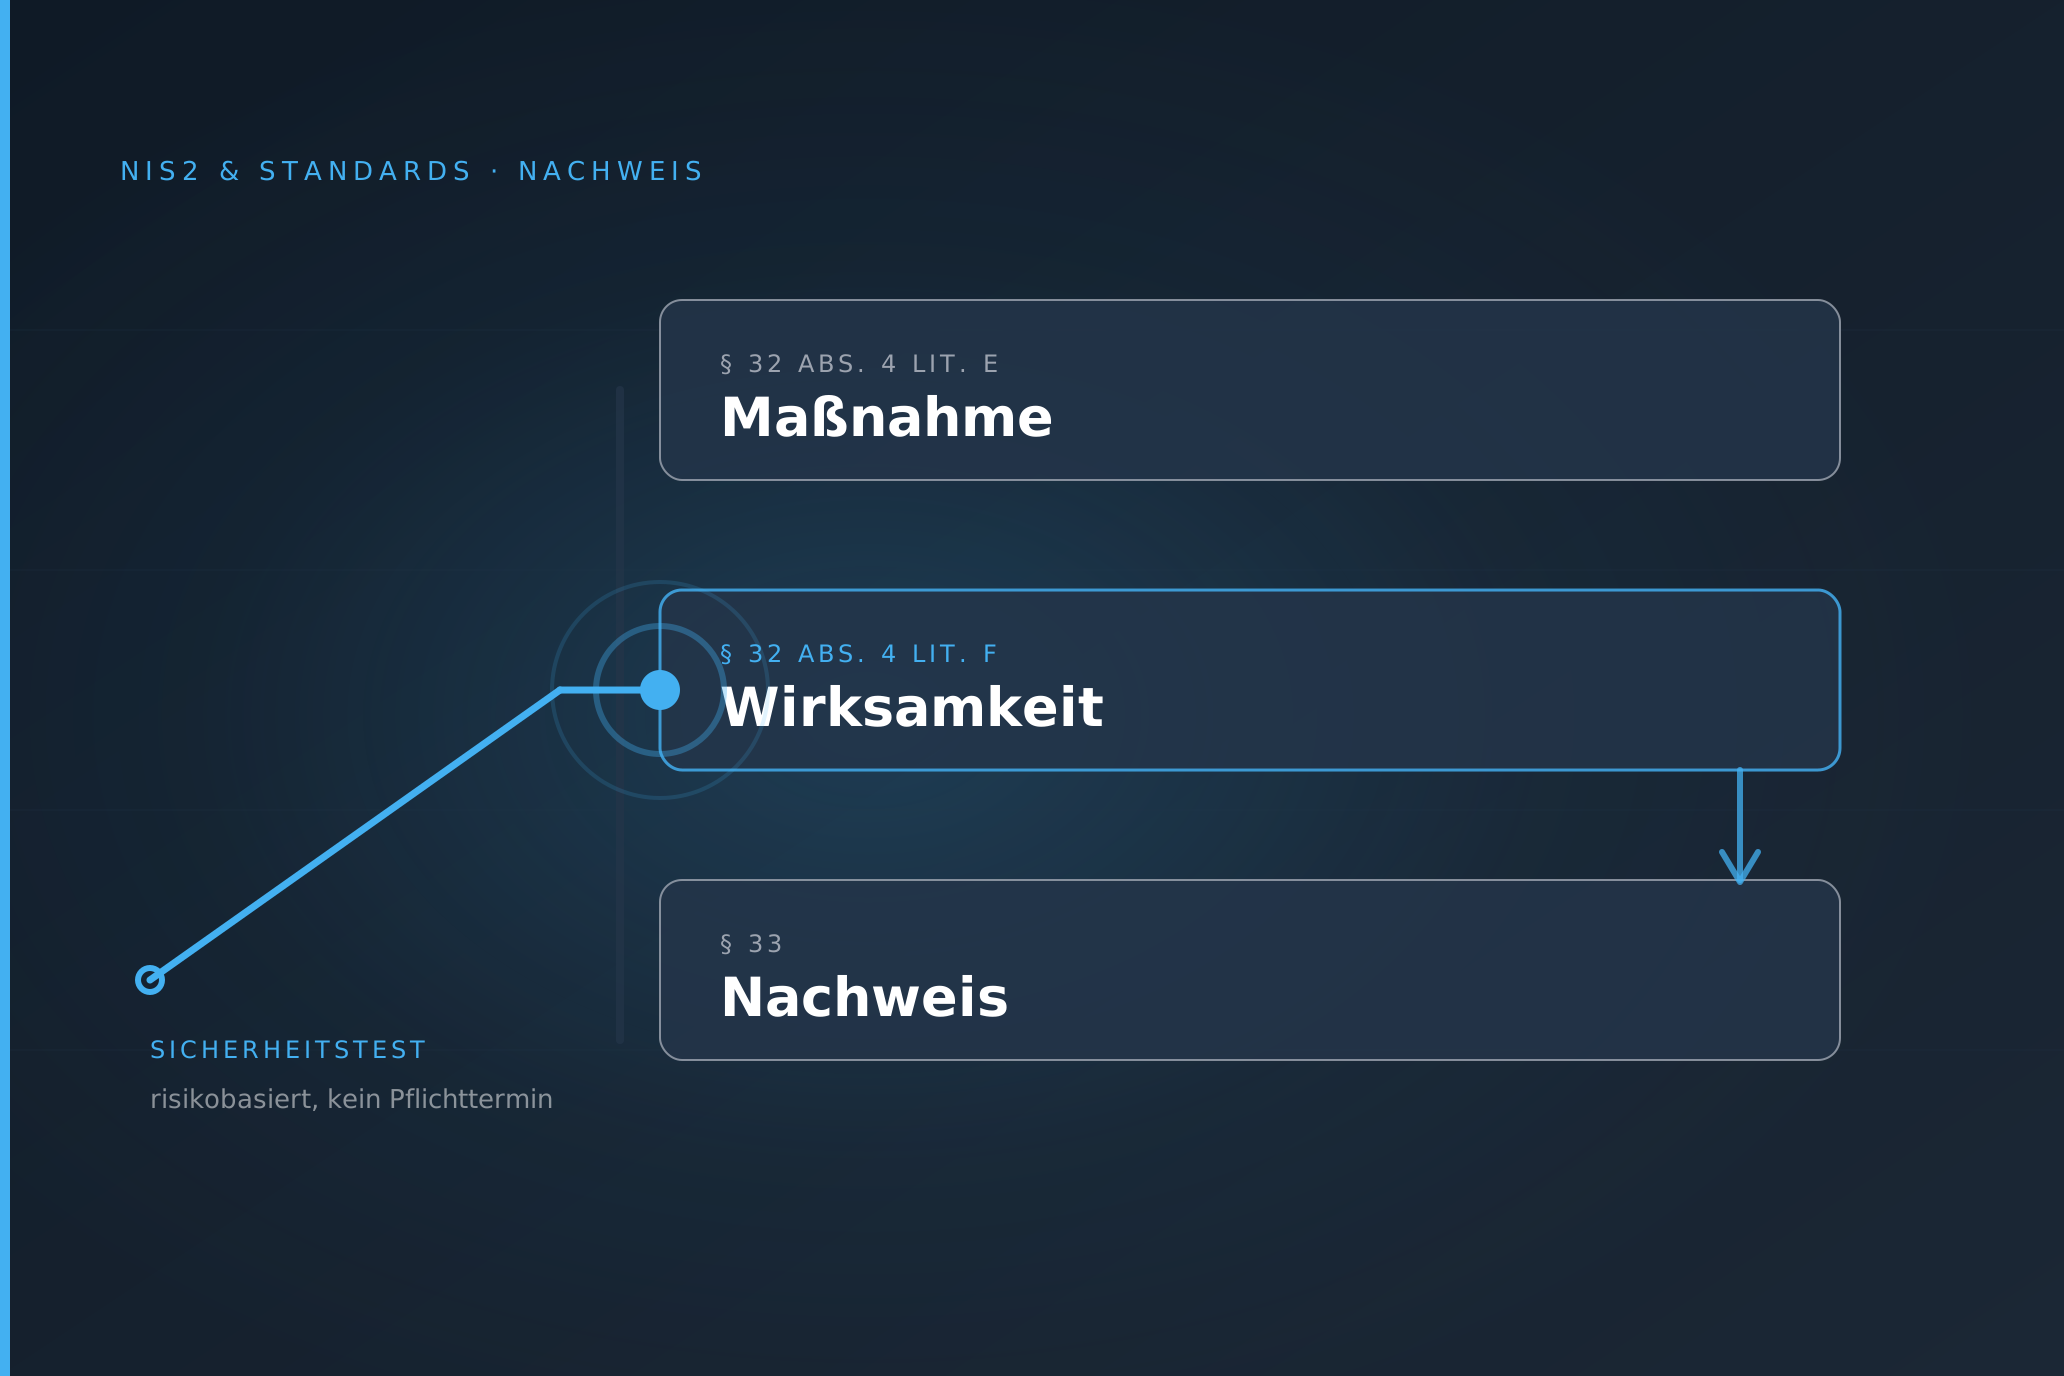
Sind Penetrationstests unter NIS2 verpflichtend? Die Lage in Österreich
Das NISG 2026 nennt Penetrationstests nicht ausdrücklich als Pflicht. Über die Wirksamkeitsbewertung nach § 32, den Nachweis nach § 33 und die NIS2-Durchführungsverordnung werden sie für viele Einrichtungen dennoch zum De-facto-Standard. Was die Geschäftsführung in Österreich wirklich schuldet.
Weiterlesen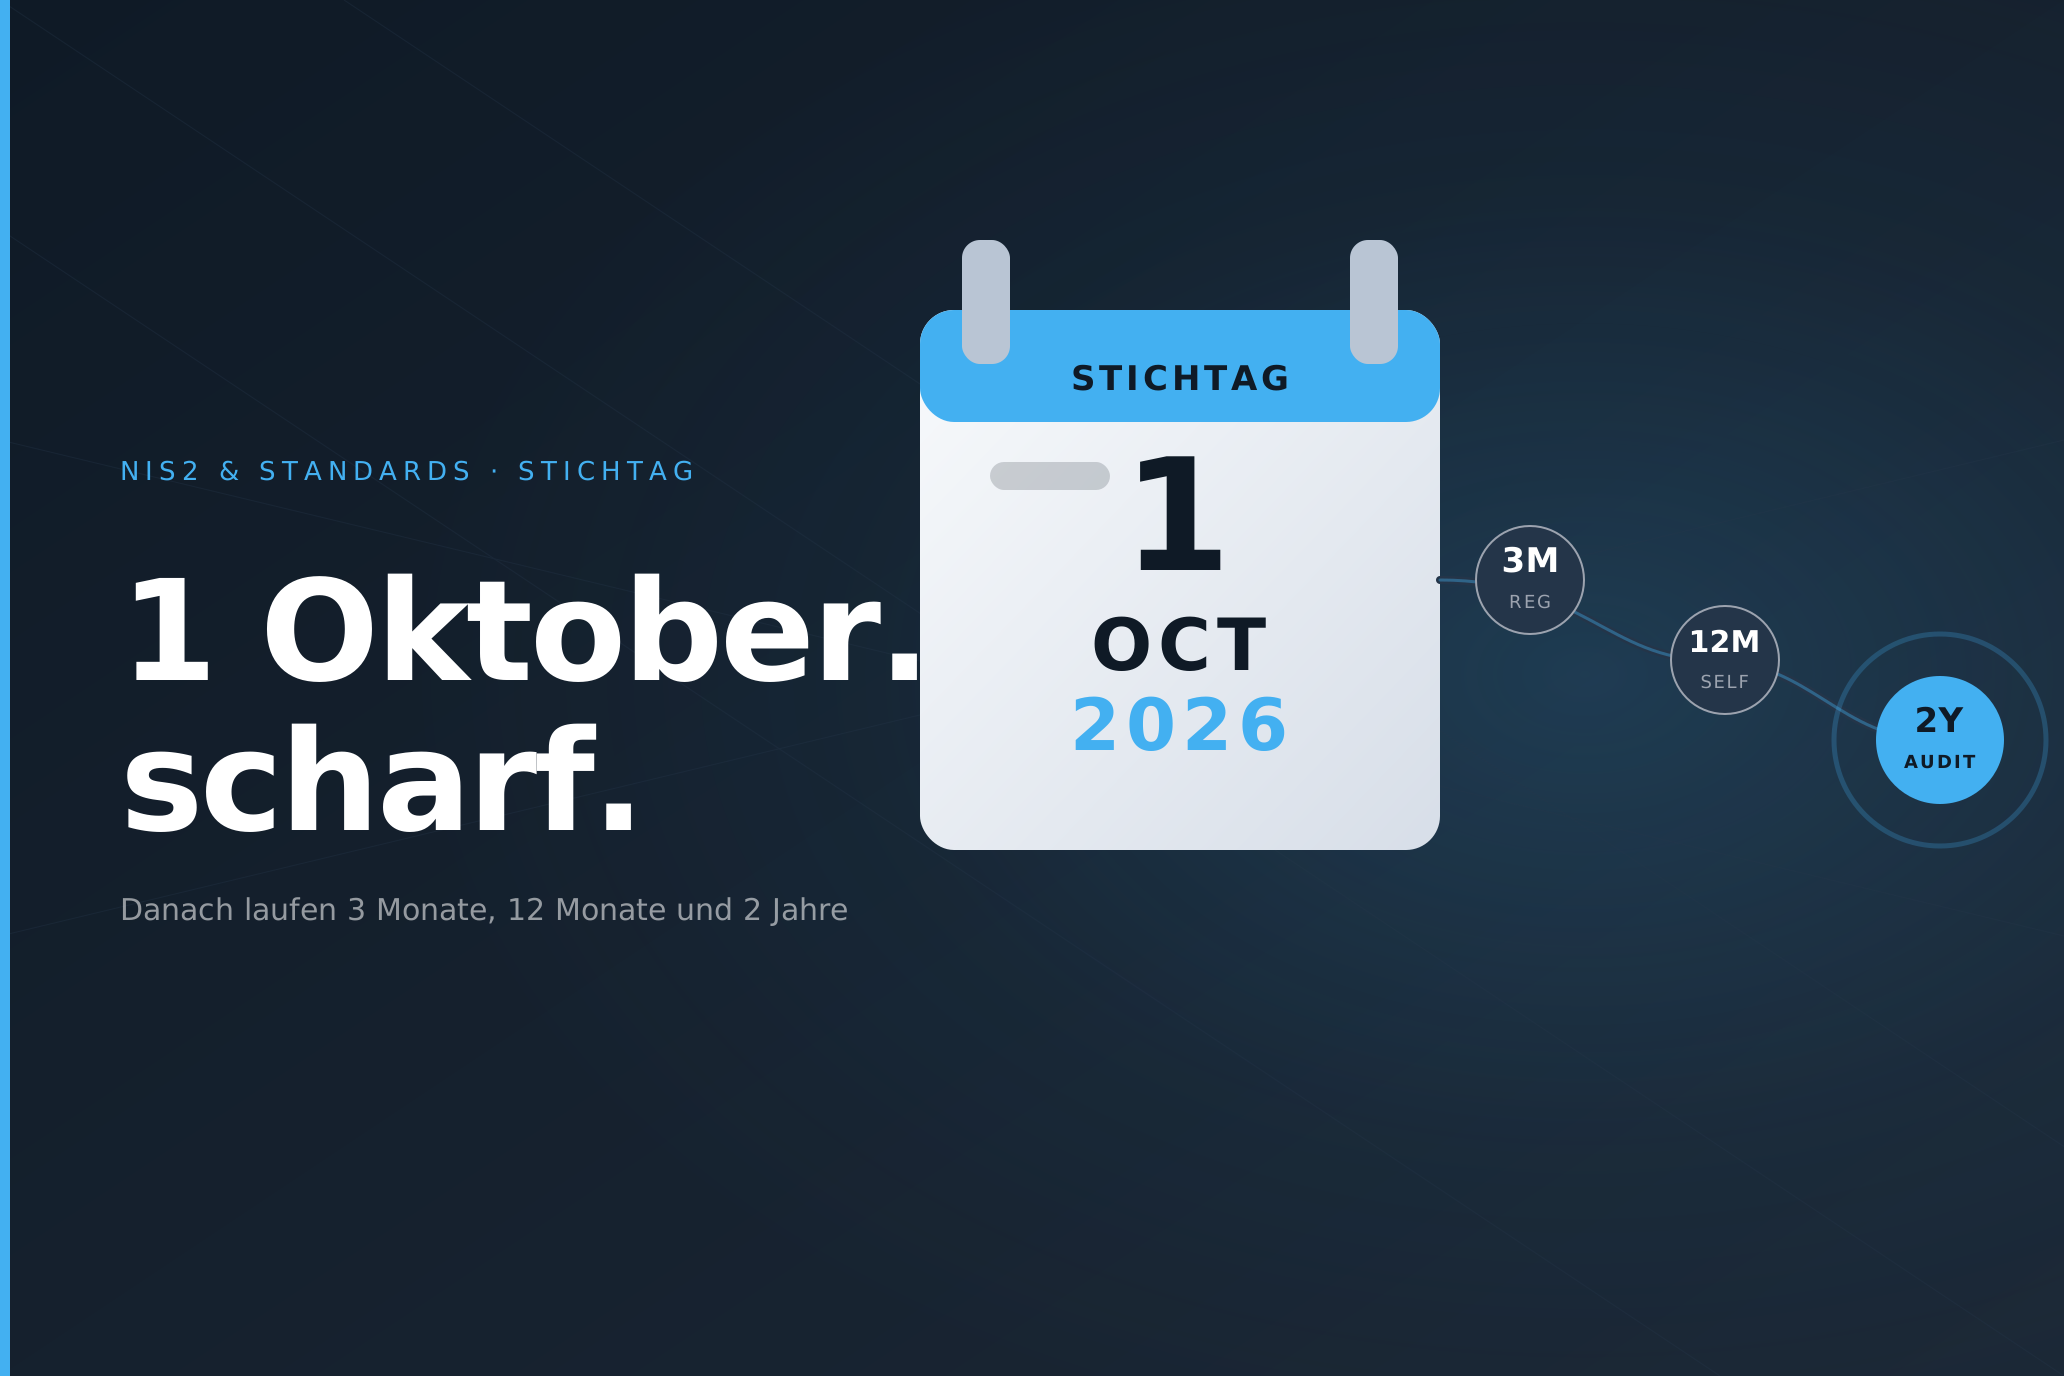
NIS2 wird am 1. Oktober scharfgestellt — was bis dahin fertig sein muss
Am 1. Oktober 2026 tritt das NISG 2026 in Österreich in Kraft. Registrierung nach Paragraph 29, Selbstdeklaration nach Paragraph 33, Schulungen der Leitungsorgane nach Paragraph 31, Risikomanagement-Maßnahmen nach Paragraph 32 — was wesentliche und wichtige Einrichtungen bis zum Stichtag erledigt haben sollten, und welche Aufsichts- und Durchsetzungsbefugnisse die Behörde ab diesem Tag aktiv nutzen darf.
Weiterlesen
ISMS-Implementierung in 12 Monaten — realistischer Zeitplan für Mittelständler
Vom Start ohne strukturiertes ISMS zur ISO-27001-Zertifizierungs-Reife in 12 Monaten — ein Monats-für-Monats-Plan für österreichische Mittelständler. Mit ISO 27001 Clauses 4 bis 10 als Gerüst, ISO 27005 als Risiko-Methodik und drei realistischen Verzögerungs-Punkten aus der Praxis.
WeiterlesenErstgespräch
Sicherheit braucht ein Gegenüber, kein Tool.
Im 30-Minuten-Erstgespräch klären wir, wo dein Unternehmen steht und welcher nächste Schritt sinnvoll ist.