NIS2 & Standards
ISO 27001: Pflege statt Projekt
Wer ISO 27001 als Projekt mit Stichdatum behandelt, scheitert vorhersehbar. Warum die Norm einen kontinuierlichen Pflegezyklus statt eines Endpunkts braucht.
In jeder zweiten Erstberatung kommt früher oder später dieser Satz: „Wir wollen ISO 27001 schnell erledigen.” Verständlich. Eine Zertifizierung wirkt nach außen wie ein Stempel, der irgendwann gedruckt ist. Innen funktioniert sie anders.
ISO 27001 ist kein Projekt, das Anfang und Ende hat. Sie ist ein Pflegezyklus, der ab der Inbetriebnahme nie wieder aufhört.
Warum die Norm nicht endet
Die ISO/IEC 27001 ist im Kern ein Plan-Do-Check-Act-Modell. Ein ISMS funktioniert nur, wenn alle vier Phasen laufend stattfinden. Die Risikobeurteilung, die im Aufbau erstellt wurde, passt ein Jahr später nicht mehr exakt zur Realität — Bedrohungslage, Geschäftsmodell, Lieferanten und Technologie verändern sich. Wer sie nicht pflegt, hat formal ein ISMS und faktisch ein veraltetes Dokument.
Im Audit zeigt sich das. Ein Statement of Applicability, das seit der Erstzertifizierung nicht angefasst wurde, ist eine sehr häufige Findung. Wirksamkeitsmessungen, die nie aktualisiert wurden, sind die zweite. Beide signalisieren: ISO wurde als Projekt verstanden, nicht als Methode.
Engagement des Managements als Dauergröße
Der Norm-Anhang verlangt nicht nur einmalige Freigabe der ISMS-Politik. Sie verlangt aktive Beteiligung der Führung — Reviews, Ressourcenfreigabe, sichtbare Priorisierung. In der Praxis heißt das ein quartalsweises Management-Review mit echten Tagesordnungspunkten, nicht zwei Folien zum Abnicken.
Wo Geschäftsleitungen das ernst nehmen, lebt das ISMS. Wo es bei der Erstfreigabe geblieben ist, wird das Audit binnen 18 Monaten zur Mahnübung.
Was kontinuierliche Pflege konkret bedeutet
Ein lebendiges ISMS hat ein paar Mindesttakte, die nicht verhandelbar sind. Die Risikobeurteilung wird mindestens einmal im Jahr aktualisiert, mit dokumentierten Änderungen. Wirksamkeitsmessungen für die wichtigsten Controls finden quartalsweise oder halbjährlich statt — nicht nur „eingeführt”, sondern „funktioniert noch”. Das Lieferantenmanagement wird gegen die aktuelle Lieferantenliste abgeglichen, nicht gegen die vom Stand der Erstzertifizierung. Findings aus internen Audits werden mit Verantwortlichen, Fristen und Wirksamkeitsnachweis abgearbeitet.
Das ist kein Mehraufwand on top. Das ist die Substanz, die das Zertifikat erst ehrlich macht.
Wer es trägt
Eine Organisation kann diese Pflege intern übernehmen, sobald eine ISMS-verantwortliche Rolle besetzt ist und mit echten Stunden im Kalender steht. Sie kann sie auch extern begleiten lassen, wenn sie noch keine eigene Funktion aufbauen kann oder bewusst auf Distanz zur eigenen Compliance-Frage halten will. Beides funktioniert. Was nicht funktioniert, ist die dritte Variante: niemand pflegt das ISMS, weil das Projekt offiziell „abgeschlossen” wurde.
Fazit
ISO 27001 wird nie fertig. Wer das einmal akzeptiert, plant Ressourcen anders, schreibt das ISMS klüger und wählt Tools, die ihn die nächsten drei Jahre tragen. Wer es nicht akzeptiert, hat eine Zertifizierung in der Schublade und keine Sicherheit im Betrieb.
Mehr aus „NIS2 & Standards"
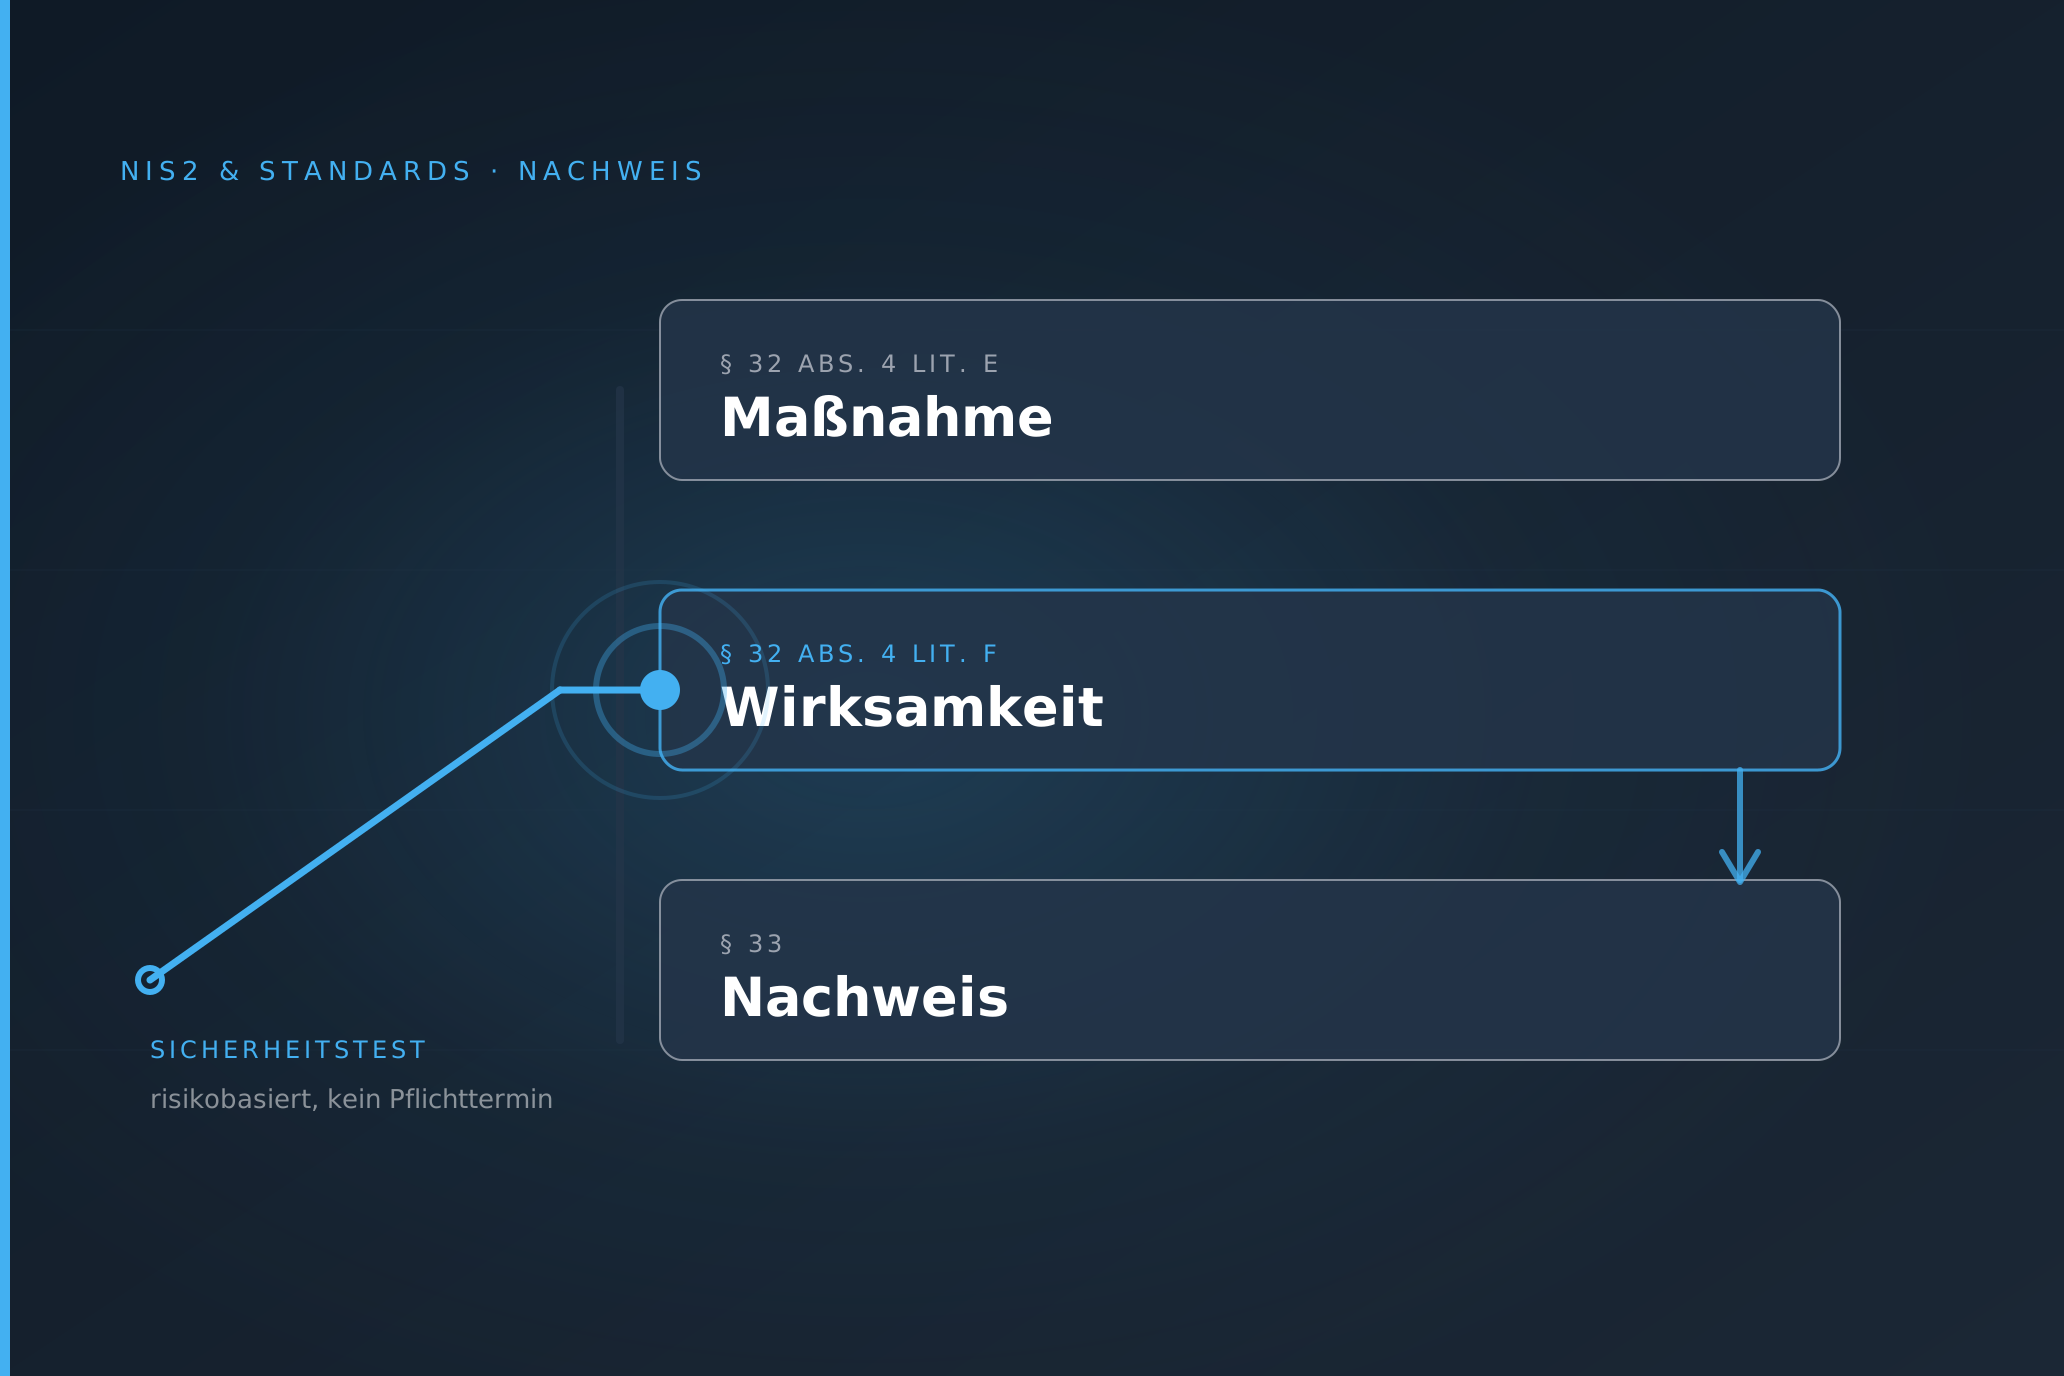
Sind Penetrationstests unter NIS2 verpflichtend? Die Lage in Österreich
Das NISG 2026 nennt Penetrationstests nicht ausdrücklich als Pflicht. Über die Wirksamkeitsbewertung nach § 32, den Nachweis nach § 33 und die NIS2-Durchführungsverordnung werden sie für viele Einrichtungen dennoch zum De-facto-Standard. Was die Geschäftsführung in Österreich wirklich schuldet.
Weiterlesen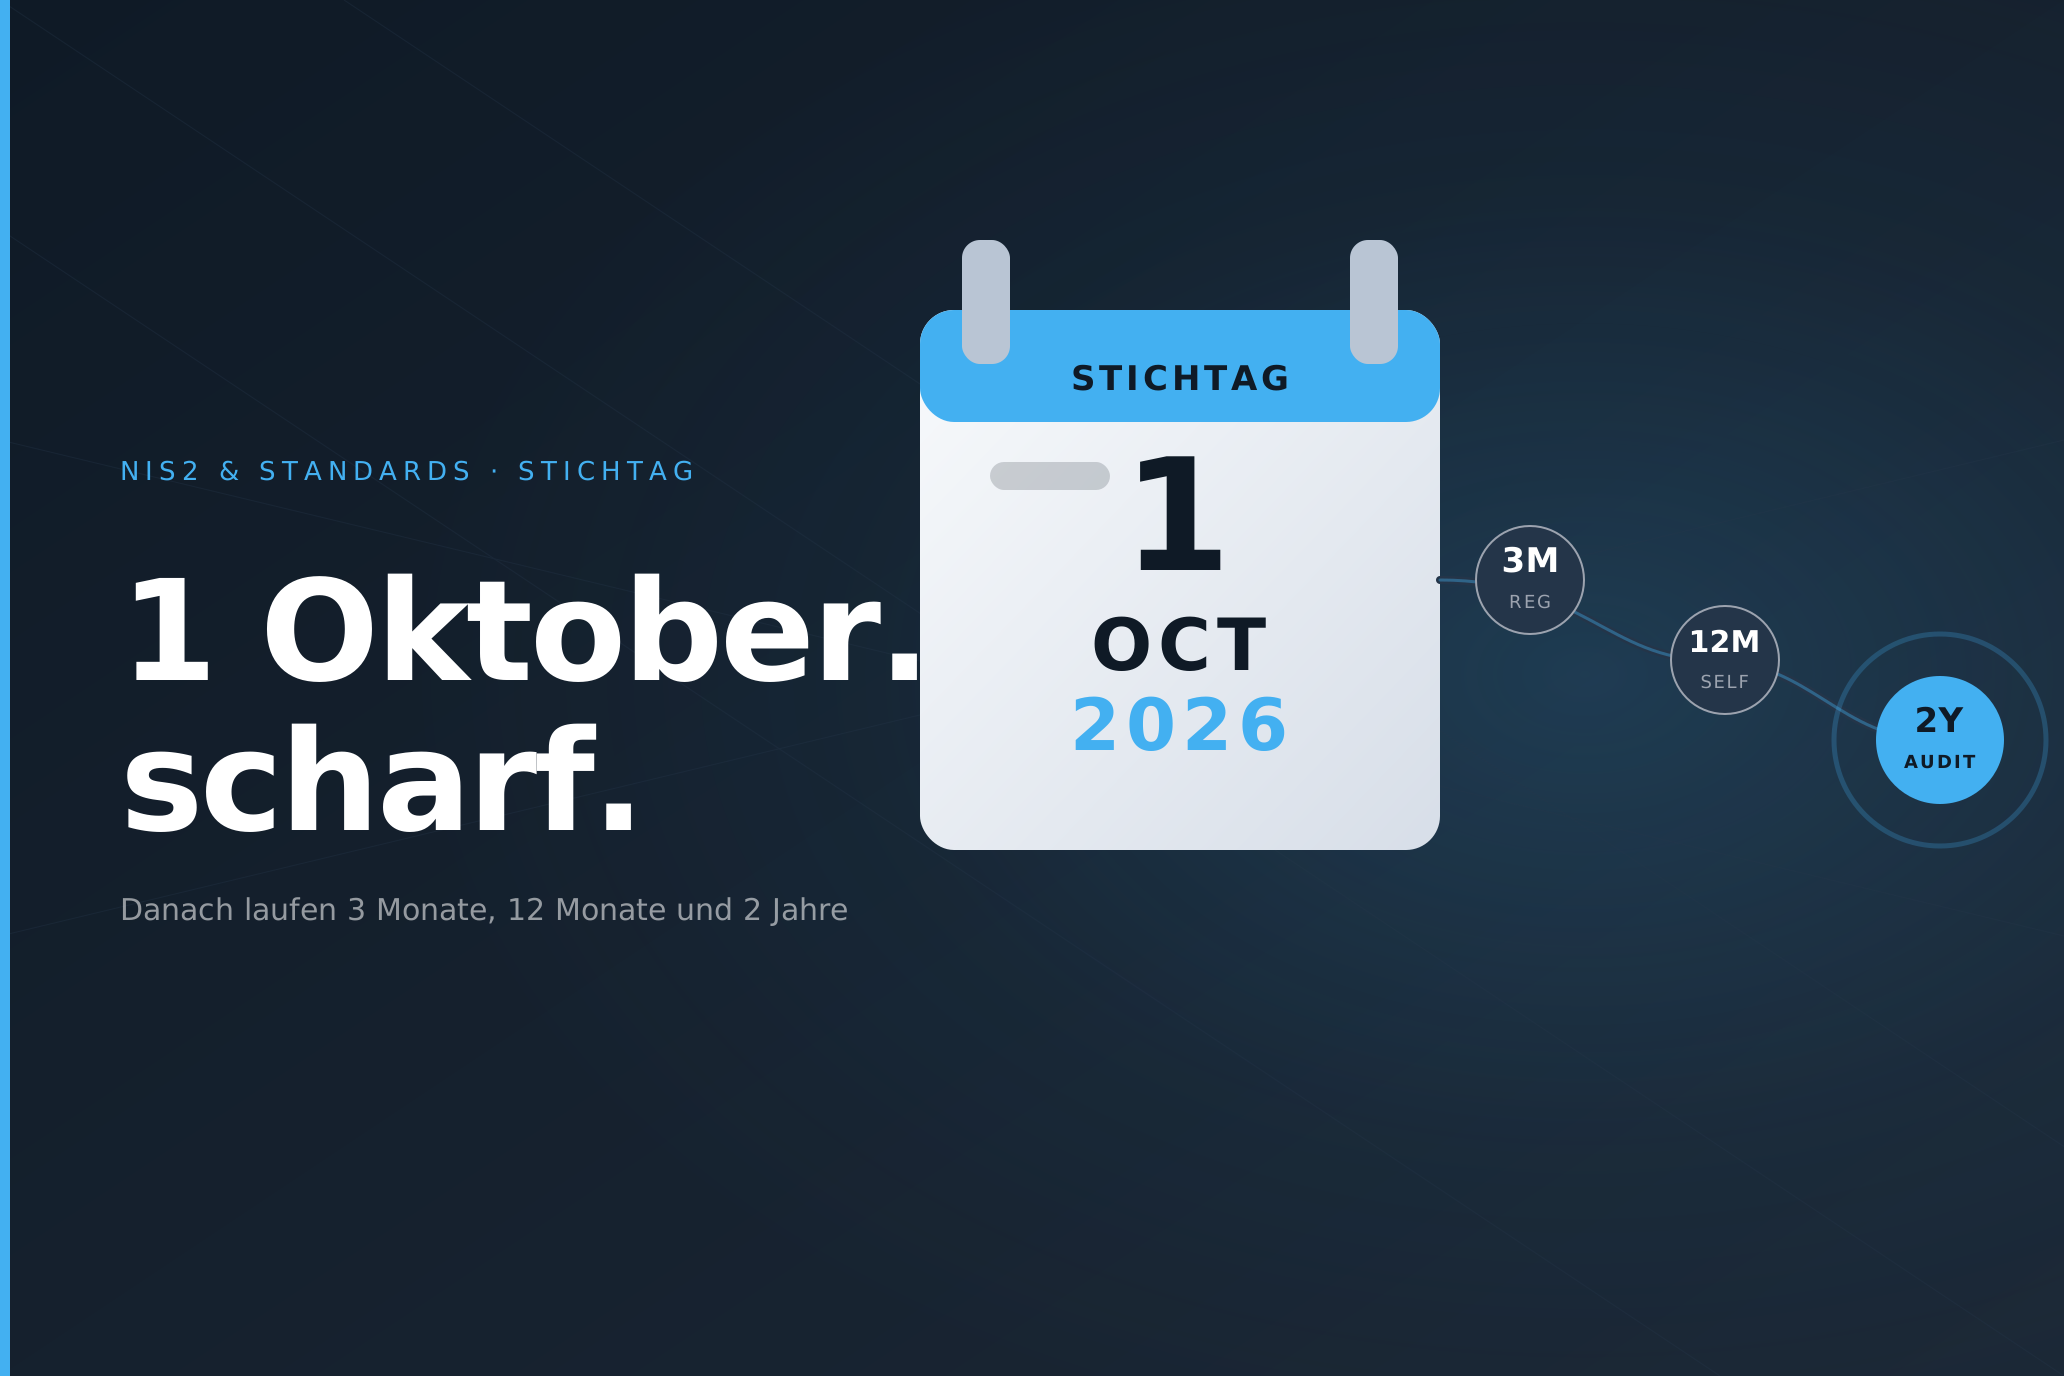
NIS2 wird am 1. Oktober scharfgestellt — was bis dahin fertig sein muss
Am 1. Oktober 2026 tritt das NISG 2026 in Österreich in Kraft. Registrierung nach Paragraph 29, Selbstdeklaration nach Paragraph 33, Schulungen der Leitungsorgane nach Paragraph 31, Risikomanagement-Maßnahmen nach Paragraph 32 — was wesentliche und wichtige Einrichtungen bis zum Stichtag erledigt haben sollten, und welche Aufsichts- und Durchsetzungsbefugnisse die Behörde ab diesem Tag aktiv nutzen darf.
Weiterlesen
ISMS-Implementierung in 12 Monaten — realistischer Zeitplan für Mittelständler
Vom Start ohne strukturiertes ISMS zur ISO-27001-Zertifizierungs-Reife in 12 Monaten — ein Monats-für-Monats-Plan für österreichische Mittelständler. Mit ISO 27001 Clauses 4 bis 10 als Gerüst, ISO 27005 als Risiko-Methodik und drei realistischen Verzögerungs-Punkten aus der Praxis.
WeiterlesenErstgespräch
Sicherheit braucht ein Gegenüber, kein Tool.
Im 30-Minuten-Erstgespräch klären wir, wo dein Unternehmen steht und welcher nächste Schritt sinnvoll ist.