NIS2 & Standards
ISO 27001 ist auch für den Mittelstand machbar
ISO 27001 gilt als Großunternehmen-Standard. Falsch. Drei Hebel, mit denen mittelständische Organisationen die Norm pragmatisch und skalierbar einsetzen.
Es ist einer der hartnäckigsten Mythen in der Cybersecurity-Beratung: ISO 27001 sei eine Norm für Großunternehmen mit eigenen ISMS-Abteilungen. Die mittelständische Variante, so die Annahme, sei gar nicht vorgesehen.
Wir sehen das anders. In der Praxis begleiten wir regelmäßig Organisationen mit 30 bis 250 Mitarbeitenden durch ISO-27001-Aufbauten — und keine davon braucht ein Drei-Personen-ISMS-Team, um die Norm sinnvoll umzusetzen. Was es braucht, sind drei Hebel.
Skalierbarkeit ist im Standard angelegt
ISO 27001 schreibt nicht vor, in welcher Tiefe jedes Control implementiert sein muss. Sie verlangt, dass Risiken bewertet und auf dieser Basis Maßnahmen ausgewählt sind. Das ist eine Einladung zur Skalierung, nicht zum Maximalismus.
Konkret: eine Organisation kann mit partieller Konformität starten. Die Quick-Wins zuerst — MFA, Backup-Validierung, dokumentierte Lieferantenliste — alle innerhalb der ISMS-Struktur, aber pragmatisch. Der formale Reifegrad steigt schrittweise, das Statement of Applicability wächst mit. KMU passen die Anforderungen an ihre Risiken und Ressourcen an. Genau das ist der Punkt.
Das Kosten-Nutzen-Verhältnis kippt früh
Ein Sicherheitsvorfall in einer mittelständischen Organisation kostet schnell sechsstellig — und das ohne Reputationsschaden, ohne Kundenabwanderung, ohne die Stunden, die das Management in Krisenmanagement bindet statt in Wachstum.
Eine ISO-27001-Einführung kostet weniger als ein einzelner ernsthafter Vorfall. Wer das einmal durchgerechnet hat, sieht die Rechnung anders herum: nicht „können wir uns ISO 27001 leisten”, sondern „können wir uns das Risiko ohne ISO 27001 leisten”.
Wettbewerbsvorteil in Lieferketten
Spätestens seit NIS2 — in Österreich umgesetzt durch das NISG — ist Cybersicherheit kein internes Anliegen mehr. Sie ist Teil der Lieferkette. Größere Auftraggeber, die selbst unter NIS2 fallen, fragen ihre Lieferanten zunehmend nach Nachweisen. Eine Zertifizierung, oder zumindest ein dokumentiertes ISMS, wird zur Qualifikationsschwelle.
Wer das hat, gewinnt Aufträge, die Wettbewerber ohne diese Struktur nicht mehr bekommen. Der Hebel ist nicht akademisch, er ist ökonomisch.
Fazit
Die Frage ist nicht, ob ISO 27001 zu groß für den Mittelstand ist. Die Frage ist, in welchem Tempo und in welcher Tiefe ein KMU die Norm sinnvoll für sich nutzt. Skalierbarkeit ist im Standard, das Kosten-Nutzen-Verhältnis trägt, der Wettbewerbsvorteil wird konkret. Was dem Mittelstand fehlt, ist selten Anwendbarkeit. Meistens fehlt eine Begleitung, die den Aufbau pragmatisch hält.
Mehr aus „NIS2 & Standards"
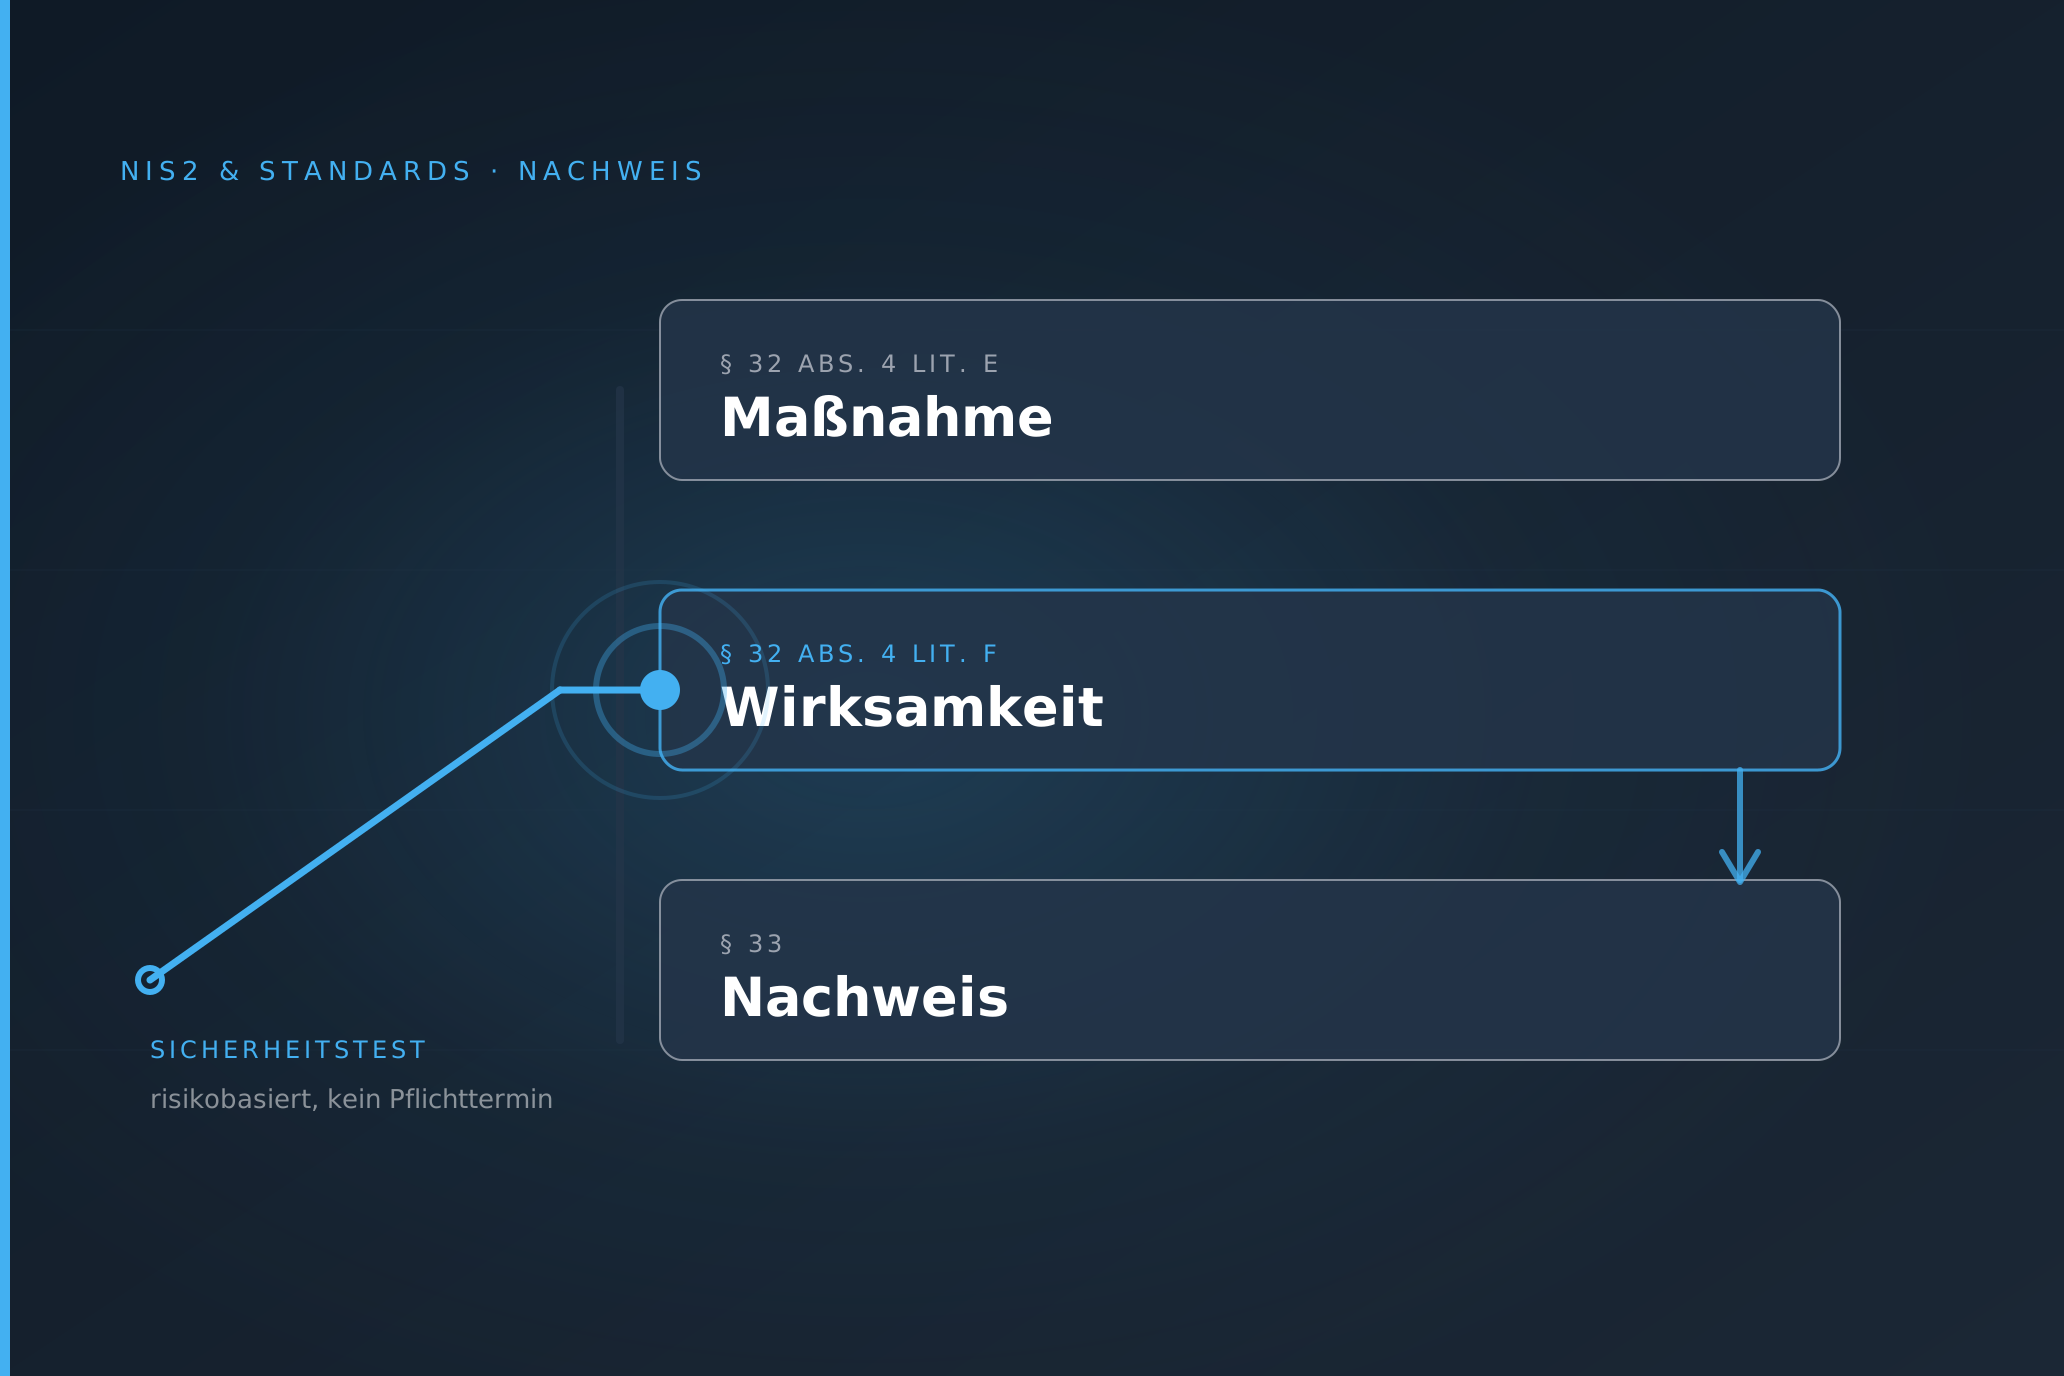
Sind Penetrationstests unter NIS2 verpflichtend? Die Lage in Österreich
Das NISG 2026 nennt Penetrationstests nicht ausdrücklich als Pflicht. Über die Wirksamkeitsbewertung nach § 32, den Nachweis nach § 33 und die NIS2-Durchführungsverordnung werden sie für viele Einrichtungen dennoch zum De-facto-Standard. Was die Geschäftsführung in Österreich wirklich schuldet.
Weiterlesen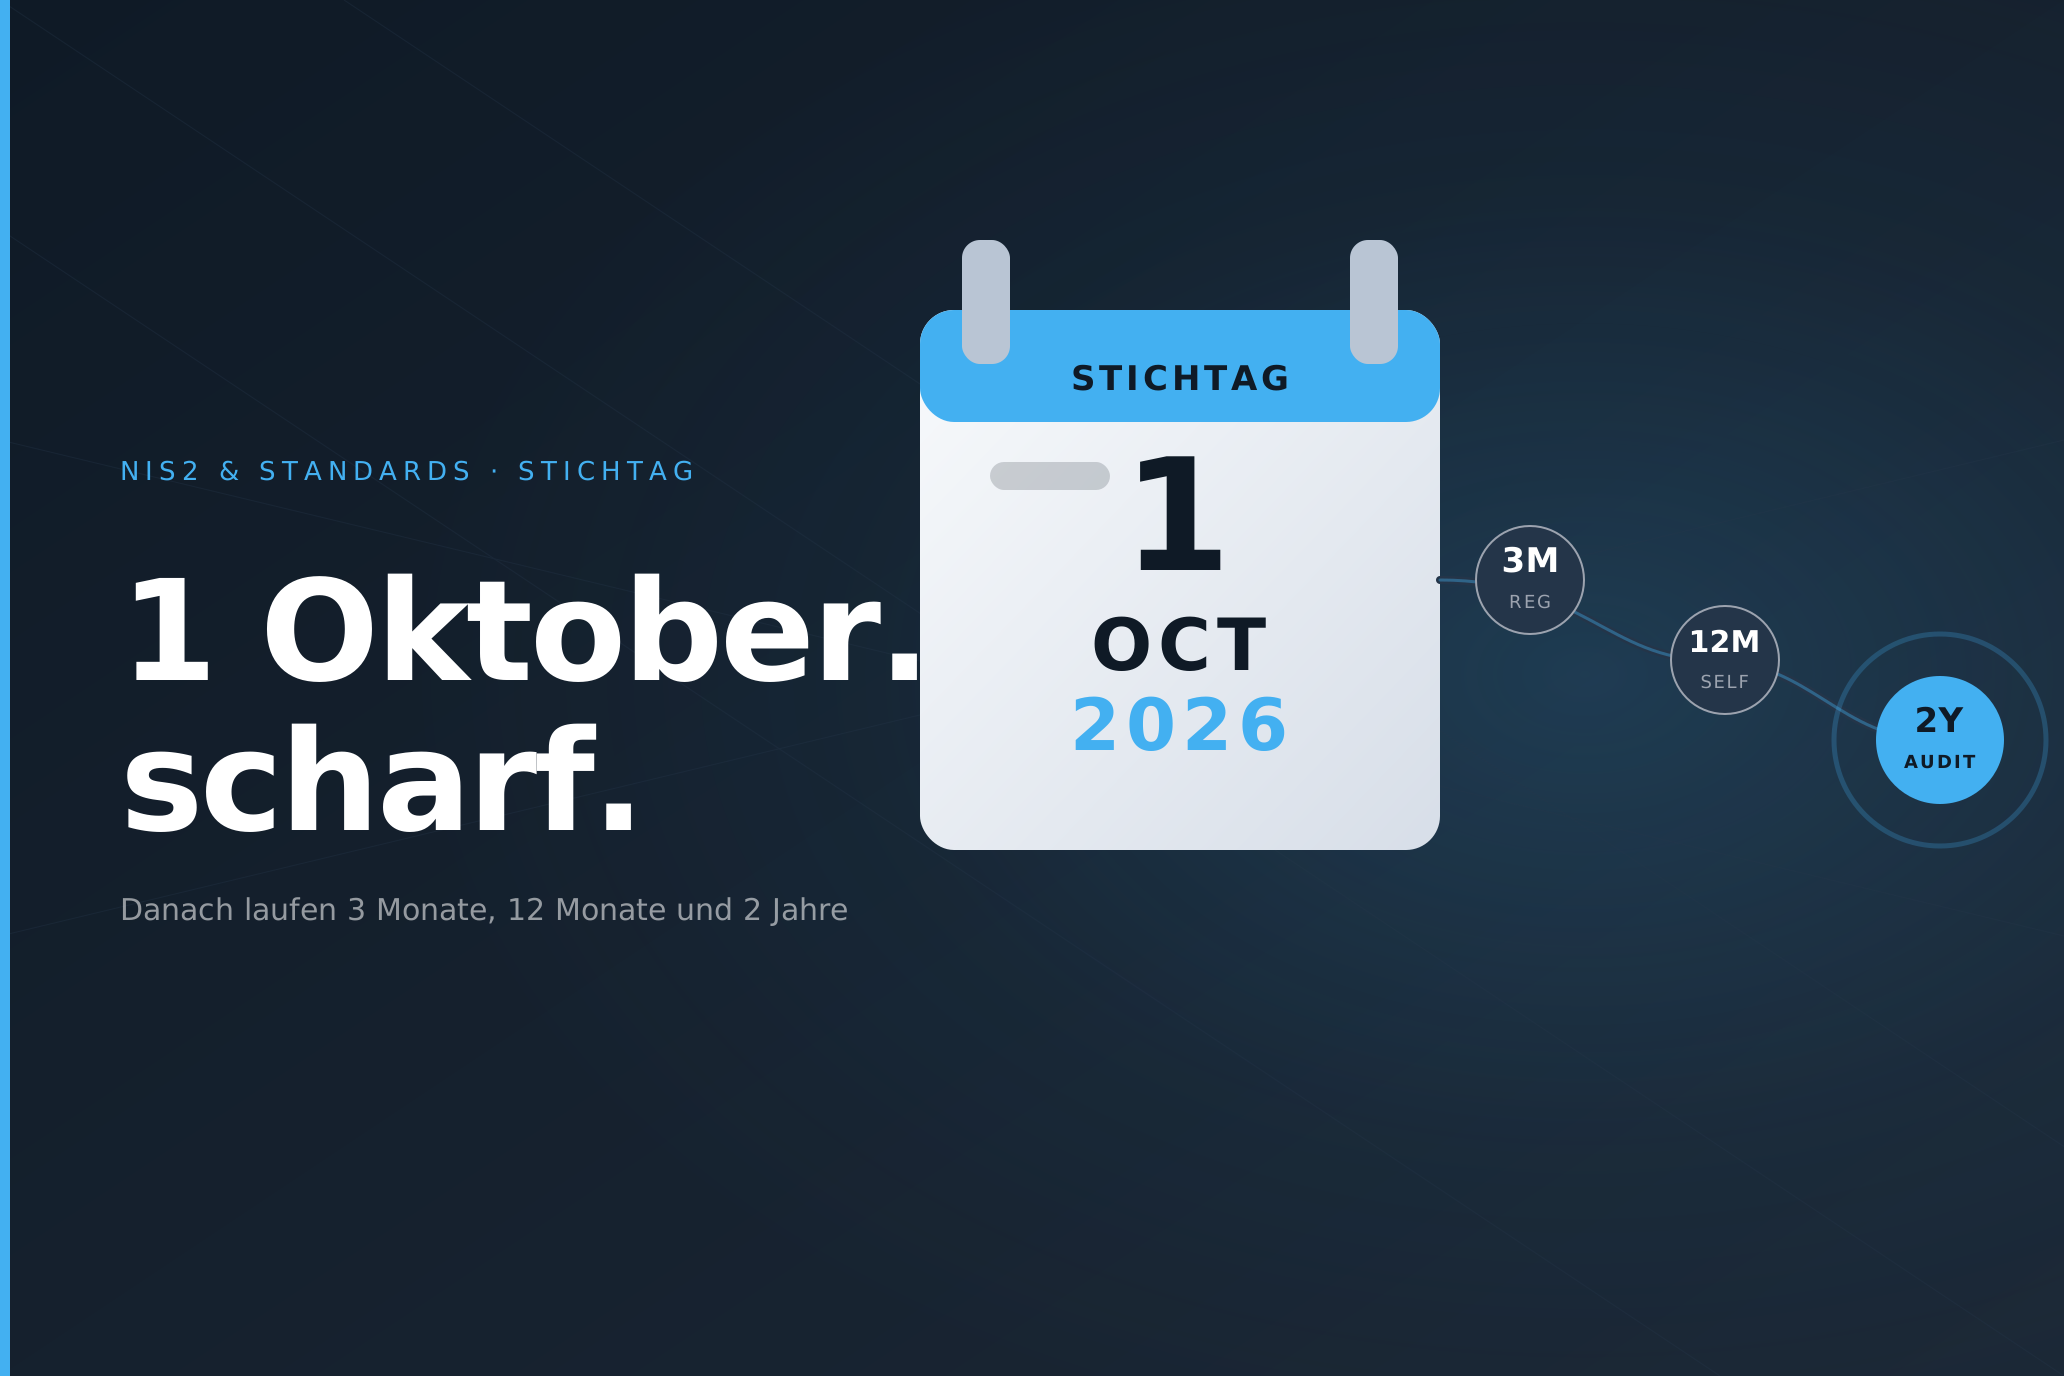
NIS2 wird am 1. Oktober scharfgestellt — was bis dahin fertig sein muss
Am 1. Oktober 2026 tritt das NISG 2026 in Österreich in Kraft. Registrierung nach Paragraph 29, Selbstdeklaration nach Paragraph 33, Schulungen der Leitungsorgane nach Paragraph 31, Risikomanagement-Maßnahmen nach Paragraph 32 — was wesentliche und wichtige Einrichtungen bis zum Stichtag erledigt haben sollten, und welche Aufsichts- und Durchsetzungsbefugnisse die Behörde ab diesem Tag aktiv nutzen darf.
Weiterlesen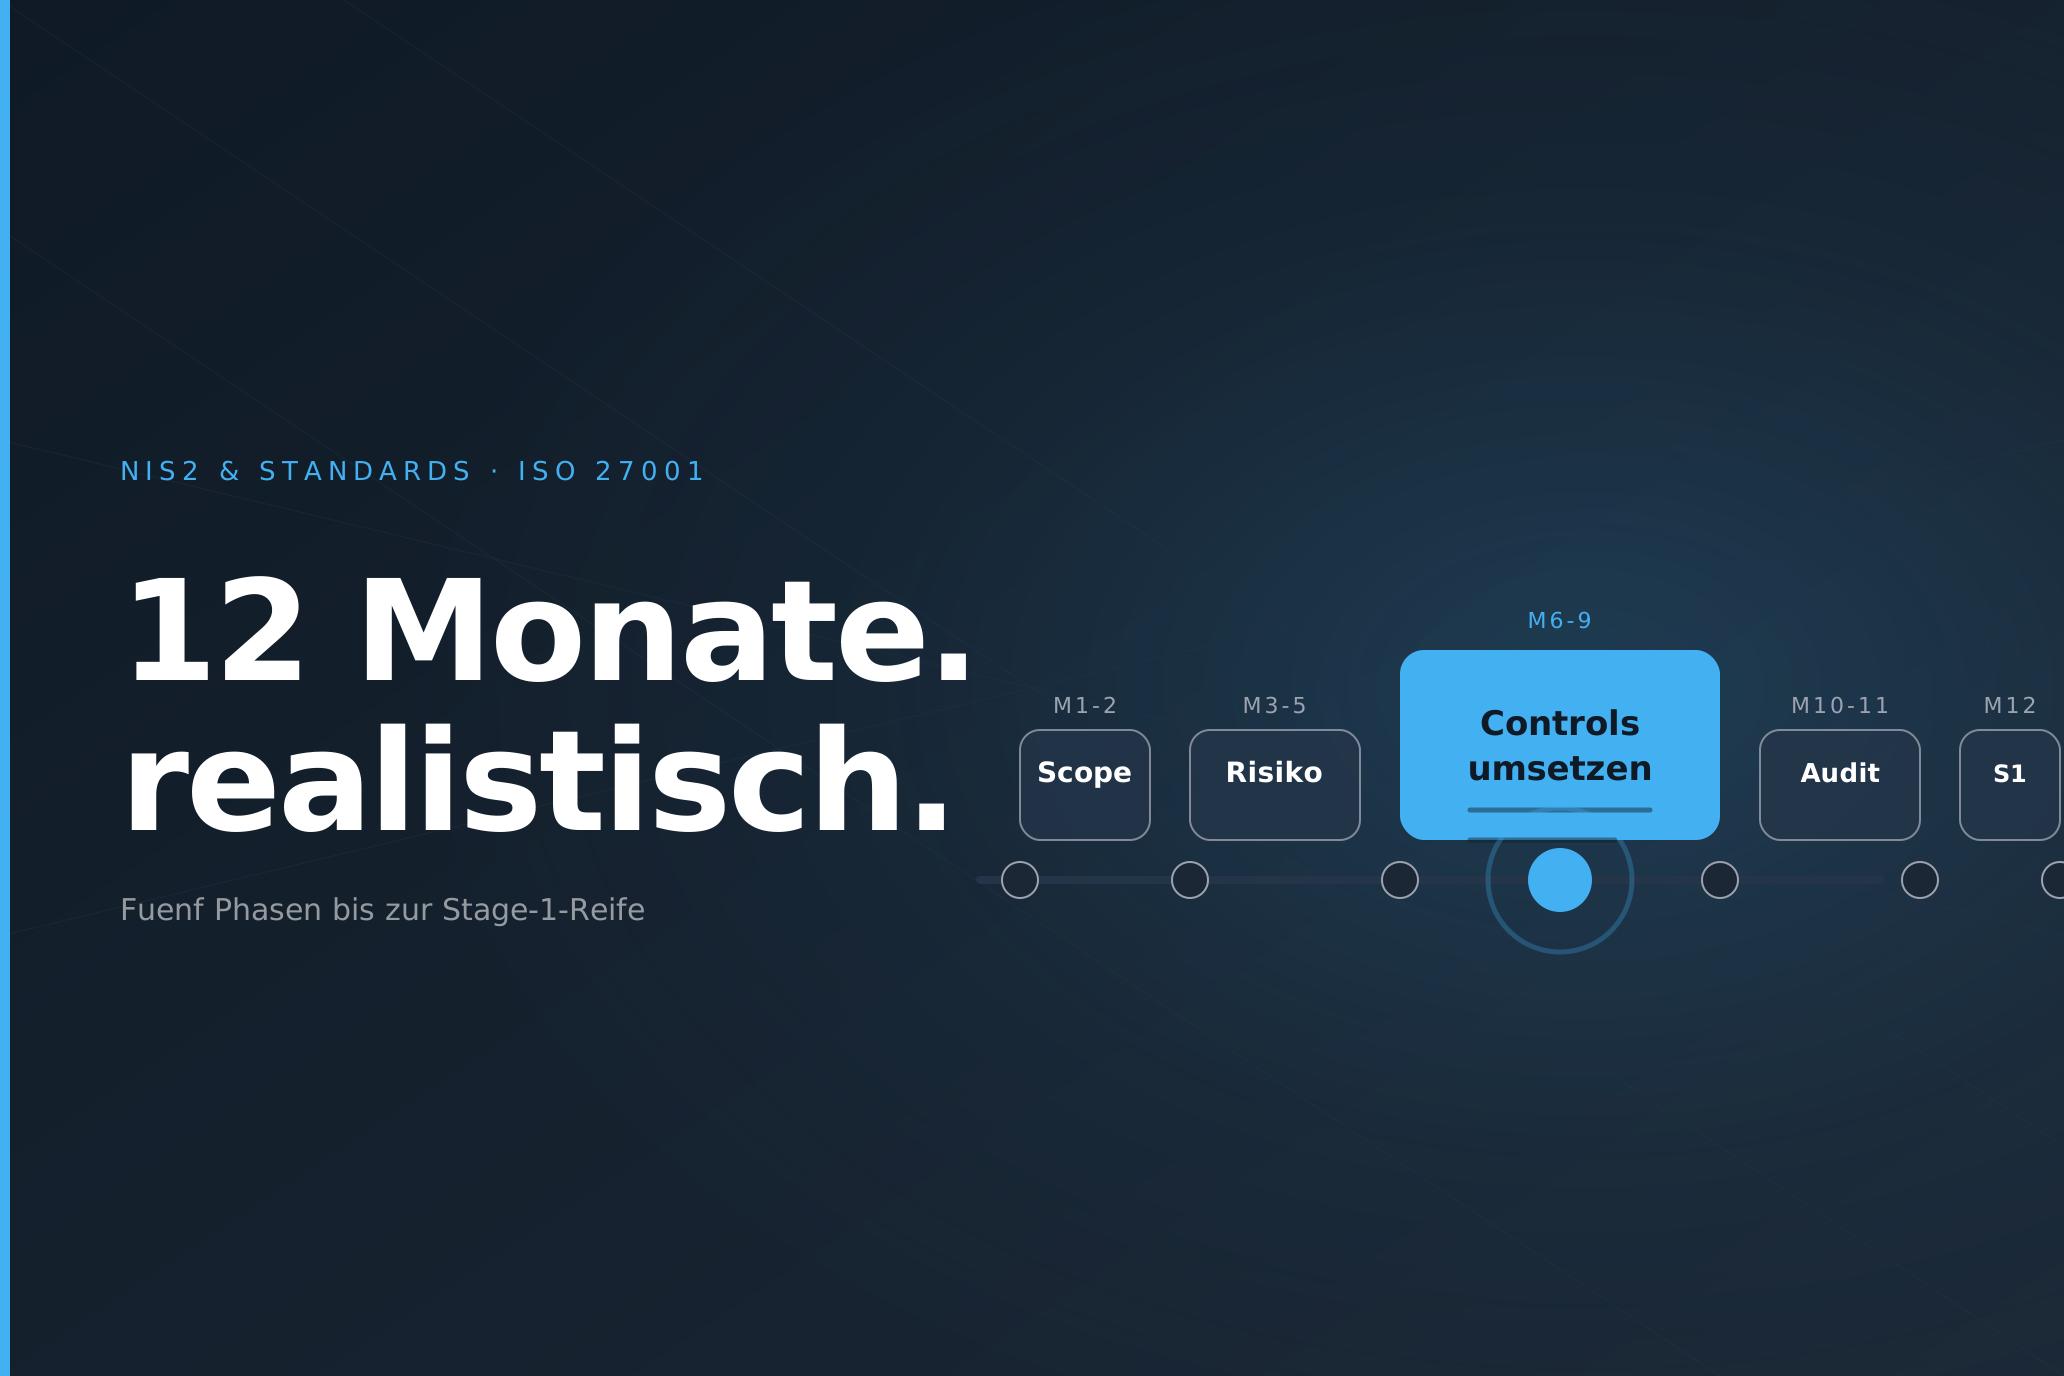
ISMS-Implementierung in 12 Monaten — realistischer Zeitplan für Mittelständler
Vom Start ohne strukturiertes ISMS zur ISO-27001-Zertifizierungs-Reife in 12 Monaten — ein Monats-für-Monats-Plan für österreichische Mittelständler. Mit ISO 27001 Clauses 4 bis 10 als Gerüst, ISO 27005 als Risiko-Methodik und drei realistischen Verzögerungs-Punkten aus der Praxis.
WeiterlesenErstgespräch
Sicherheit braucht ein Gegenüber, kein Tool.
Im 30-Minuten-Erstgespräch klären wir, wo dein Unternehmen steht und welcher nächste Schritt sinnvoll ist.